
بینکاری · ڈیجیٹل ادائیگیاں اور والٹس
کریڈٹ کارڈ سیکیورٹی: ادائیگیوں میں ٹوکنائزیشن اور بائیو میٹرک تصدیق کا تجزیہ
معلوم کریں کہ ٹوکنائزیشن اور بائیو میٹرک تصدیق کس طرح کریڈٹ کارڈ کی سیکیورٹی کو بہتر بناتی ہے، فراڈ میں کمی کرتی ہے، اور عالمی مالیاتی نظام میں ڈیجیٹل ادائیگیوں کا تحفظ کرتی ہے۔
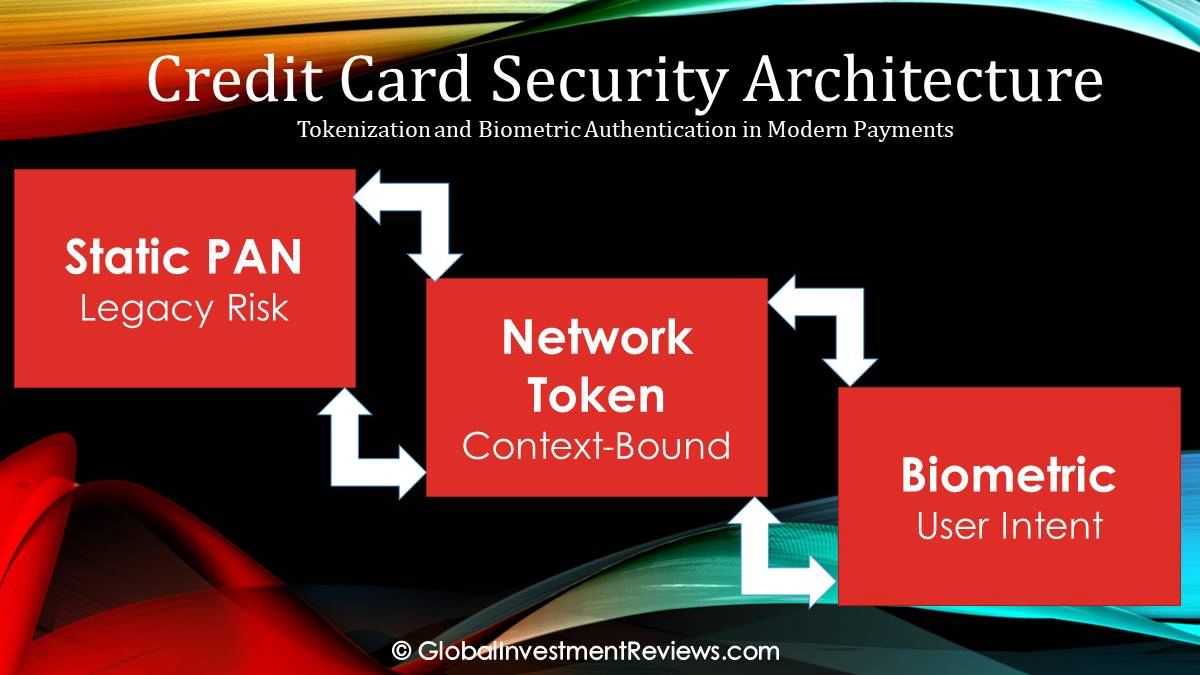
عالمی مالیات میں غیر فعال شناخت کاروں (Static Identifiers) کا زوال
کئی دہائیوں سے، عالمی ادائیگیوں کا نظام ایک ایسے سیکیورٹی ماڈل پر کام کر رہا تھا جس میں حساس اکاؤنٹ ڈیٹا کو راؤٹنگ کی ہدایت اور تصدیقی سند (Verification Credential) دونوں کے طور پر استعمال کیا جاتا تھا۔ غیر فعال اور متعین (Deterministic) شناخت کاروں—بالخصوص پرائمری اکاؤنٹ نمبر (PAN) اور کارڈ ویریفیکیشن ویلیو (CVV)—پر اس انحصار نے ایک ساختی کمزوری کو جنم دیا۔ جیسے جیسے مالیاتی شعبہ ڈیجیٹل فرسٹ ماحول کی طرف گامزن ہو رہا ہے، یہ روایتی دفاعی نظام سائبر کرائم کی صنعت کاری کے سامنے ناکافی ثابت ہوئے ہیں، جس کی وجہ سے اب متحرک سیکیورٹی آرکیٹیکچر کی طرف منتقلی ناگزیر ہو چکی ہے۔
متعین ڈیٹا کی ناکامی
روایتی ادائیگی کی سیکیورٹی جسمانی تعاملات کے لیے بنائی گئی تھی جہاں ایک کارڈ کو کنٹرول شدہ ماحول میں پیش کیا جاتا تھا۔ تاہم، جیسے جیسے تجارت آن لائن منتقل ہوئی، PAN کا ناقابلِ تنسیخ ہونا اس کی سب سے بڑی کمزوری بن گیا۔ پاس ورڈ کے برعکس، جسے فوری طور پر بدلا جا سکتا ہے، 16 ہندسوں کا PAN کسی جسمانی کارڈ اور ایک مخصوص اکاؤنٹ لیجر سے جڑا ہوتا ہے۔ جب یہ نمبر تاجروں (merchants) کے ڈیٹا بیس میں محفوظ کیے جاتے ہیں، تو یہ ڈیٹا چوری کرنے والوں کے لیے انتہائی قیمتی اور مستقل اہداف بن جاتے۔
اس صنعت کا پہلا بڑا ردعمل EMV (Europay, Mastercard, and Visa) چپ کا معیار تھا، جس نے آمنے سامنے کے لین دین کے لیے ایک متحرک کریپٹوگرام متعارف کروا کر فزیکل کارڈ کلوننگ کو کامیابی سے کم کیا۔ اس के باجود، فزیکل پوائنٹ آف سیل (POS) کے اس تحفظ نے ایک "واٹر بیڈ اثر" کو جنم دیا، جہاں فراڈ کارڈ ناٹ پریزنٹ (CNP) چینلز کی طرف منتقل ہو گیا۔ CNP کے ماحول میں، لین دین کی سیکیورٹی اب بھی غیر فعال ڈیٹا پر منحصر رہی، جس کی وجہ سے ای کامرس کے لین دین ڈیٹا بیس کی خلاف ورزیوں اور کریڈٹیشل اسٹفنگ کا شکار رہے۔
مزید پڑھیں: کریڈٹ کارڈ چرننگ: اخلاقی، قانونی اور ادارہ جاتی خطرات کا ایک پیشہ ورانہ تجزیہ
منفصل اسناد (Decoupled Credentials) کی طرف منتقلی
موبائل پیمنٹ سسٹمز، جیسے کہ Apple Pay اور Google Pay کے آغاز نے ادائیگی کے آلے کو لین دین سے بنیادی طور پر الگ کر دیا۔ موبائل ہارڈ ویئر کے اندر نیئر فیلڈ کمیونیکیشن (NFC) اور سیکیور ایلمেন্টস (SE) کا استعمال کرتے ہوئے، بینکوں نے اصل PAN کی منتقلی سے دور جانا شروع کیا۔ یہ منتقلی نہ صرف صارفین کی آسانی کی خواہش سے بلکہ "خلاف ورزی اور دوبارہ جاری کرنے" (breach-and-reissue) کے چکروں سے جڑے ہوئے ناقابل برداشتپریشان کن آپریشنل اخراجات کی وجہ سے بھی تھی۔ ادارہ جاتی اسٹیک ہولڈرز کے لیے، ترجیح غیر فعال نمبر کا دفاع کرنے سے بدل کر اس بات کو یقینی بنانا ہو گئی کہ ادائیگی کی سند عارضی بھی ہو اور صارف کے ساتھ منفرد طور پر منسلک بھی ہو۔
تکنیکی ڈھانچہ — متبادل اسناد بمقابلہ شناخت کی تصدیق
جدید ادائیگی کی سیکیورٹی کی شناخت دو تکمیلی ستونوں سے ہوتی ہے: لین دین کے ڈیٹا کی حفاظت اور صارف کے ارادے کی تصدیق۔ یہ نیٹ ورک ٹوکنائزیشن اور بائیومیٹرک تصدیق کے ذریعے حاصل کیے جاتے ہیں۔
نیٹ ورک ٹوکنائزیشن کی میکینکس
EMVCo کے معیارات کے تحت، بڑے نیٹ ورکس ٹوکن کے لائف سائیکل کا انتظام کرنے کے لیے Visa Token Service (VTS) اور Mastercard Digital Enablement Service (MDES) جیسے پلیٹ فارمز کا استعمال کرتے ہیں۔ اس ماڈل میں، 16 ہندسوں کے PAN کی جگہ ایک ریاضیاتی طور پر غیر متعلقہ متبادل — یعنی ایک ٹوکن — لے لیتا ہے، جس کا استعمال محدود ہوتا ہے۔
- ڈیوائس بیسڈ ٹوکنز (DPAN): یہ کسی ڈیوائس کے ہارڈ ویئر لیول کے سیکیور ایلمنٹ (SE) یا ٹرسٹڈ ایگزیکیوشن انوائرمنٹ (TEE) پر پروویژن کیے جاتے ہیں۔ یہ ٹوکنز ایک مخصوص ڈیوائس آئی ڈی کے ساتھ منسلک ہوتے ہیں؛ اگر انہیں روکا بھی جائے، تو وہ کسی دوسرے ہارڈ ویئر پر کامیابی سے استعمال نہیں کیے جا سکتے۔
- نیٹ ورک بیسڈ ٹوکنز (কার্ড-آن-فाइल): ای کامرس کے لیے، ٹوکنز تاجروں کے والٹس میں محفوظ کارڈ کے ڈیٹا کی جگہ لیتے ہیں۔ چونکہ یہ ٹوکن ایک مخصوص تاجر تک محدود ہوتے ہیں، اس لیے ایک خوردہ فروش کے ہاں ڈیٹا کی خلاف ورزی صارف کی کہیں اور لین دین کرنے کی صلاحیت کو متاثر نہیں کرتی۔
بائیومیٹرک تصدیق اور FIDO2 کا معیار
اگرچہ ٹوکنائزیشن ڈیٹا کی اہمیت کو کم کرتی ہے، لیکن بائیومیٹرکس رسائی کی تصدیق کرتے ہیں۔ جدید سسٹمز سادہ فزیکل میچنگ سے ہٹ کر ملٹی فیکٹر کریپٹوگرافک تصدیق کی طرف منتقل ہو چکے ہیں۔
- فزیکل بائیومیٹرکس: FaceID یا فنگر پرنٹ سینسر جیسے سسٹمز اسائمٹرک کریپٹوگرافی کا استعمال کرتے ہیں۔ بائیومیٹرک ٹیمپلیٹ ڈیوائس پر ہی رہتا ہے؛ ایک کامیاب میچ ایک پرائیویٹ کلید کے دستخط کو متحرک کرتا ہے جو ادائیگی کے ٹوکن کے اجراء کی اجازت دیتا ہے۔
- بیہیویرل بائیومیٹرکس (Behavioral Biometrics): یہ تہہ غیر فعال سگنلز کا تجزیہ کرتی ہے — جیسے کی اسٹروک کا توازن، سوائپ کی رفتار، اور ڈیوائس کا جھکاؤ۔ صنعت کے مشاہدات کے مطابق، یہ سگنلز مسلسل تصدیق کی ایک تہہ فراہم کرتے ہیں جو کہ اکاؤنٹ ٹیک اوور (ATO) کا پتہ لگانے میں مدد کرتی ہے، یہاں تک کہ جب جائز اسناد کا استعمال کیا جا رہا ہو۔
علاقائی تجزیہ اور عالمی ضابطہ کاری کے فریم ورک
ان ٹیکنالوجیز کو اپنانا علاقائی ضابطہ کاری کے مینڈیٹس اور صارفین کے رویے کے تحت محدود ہے۔ 2026 تک، عالمی نقشہ نفاذ کے الگ الگ جھرمٹ ظاہر کرتا ہے۔
شمالی امریکہ اور اٹلانٹک کے مالیاتی مراکز
امریکہ اور کینیڈا میں، FFIEC نے ایس ایم ایس پر مبنی ملٹی فیکٹر تصدیق (MFA) سے ہٹ کر ہارڈ ویئر پر مبنی بائیومیٹرکس کی طرف منتقلی پر زور دیا ہے۔ کیمین آئلینڈز اور برمودا میں، ادارہ جاتی اثاثوں کی زیادہ کثافت نے PCI DSS v4.0 کے معیارات کو جلد اپنانے کا باعث بنایا ہے، جس سے ٹوکنائزیشن رسک مینجمنٹ کے لیے ایک لازمی شرط بن گئی ہے۔
- کیس اسٹڈی: OMNY (نیویارک) اور UP Express (ٹورانٹو) کے ٹرانزٹ سسٹمز ڈیوائس سے بندھے ہوئے ٹوکنز کی کارکردگی کا مظاہرہ کرتے ہیں، جہاں بائیومیٹرک "انلاک" لاکھوں روزانہ مسافروں کے لیے بنیادی توثیق کا کام کرتا ہے۔
EEA، سوئٹزرلینڈ، اور برطانیہ
یورپ دنیا کے سب سے سخت تصدیقی تقاضوں کے تحت کام کرتا ہے۔ PSD3 میں منتقلی نے اسٹرانگ کسٹمر اتھینٹیکیشن (SCA) کی ضرورت کو مزید تقویت دی ہے۔
- مارکیٹ ڈرائیورز: نارمنڈ ممالک (سویڈن، ناروے، ڈنمارک، فن لینڈ) اور آئس لینڈ میں، قومی ڈیجیٹل شناخت کے فریم ورک (مثلاً BankID) پیمنٹ بائیومیٹرکس کے ساتھ مربوط ہیں۔ جرمنی اور آسٹریا میں، "Girocard" کی ڈیجیٹائزیشن نے تاریخی طور پر نقد رقم پر مبنی معاشرے کو ٹوکنائزڈ والٹس کی طرف منتقل کر دیا ہے۔
- مالیاتی مراکز: لگسمبرگ، آئرلینڈ، بیلجیم، مالٹا، اور قبرص میں، ٹوکنائزیشن سرحد پار کلیئرنگ کے لیے بنیادی تہہ ہے۔ موناکو اور سوئٹزرلینڈ جیسے زیادہ دولت والے علاقے پرائیویٹ بینکنگ کے لین دین کے لیے بنیادی دفاع کے طور پر بائیومیٹرک فرسٹ بینکنگ ایپس کا استعمال کرتے ہیں۔ برطانیہ، فرانس، نیدرلینڈز، اٹلی، اور اسپین میں، بڑے پیمانے پر تاجروں کے ماحول میں ریٹیل بائیومیٹرکس تیزی سے عام ہو رہے ہیں۔
مشرق وسطیٰ اور ایشیا پیسیفک
خلیج تعاون کونسل (GCC) کا خطہ—خصوصاً متحدہ عرب امارات، سعودی عرب، قطر، اور کویت—نے بائیومیٹرک ادائیگیوں میں تیزی سے ترقی دیکھی ہے، جس کی حمایت مرکزی بینک کے اقدامات جیسے کہ سعودی ویژن 2030 نے کی۔ اسرائیل بیہیویرل بائیومیٹرک ٹیکنالوجیز کا ایک اہم برآمد کنندہ ہے جو عالمی بینکنگ ایپس کی بنیاد بنتی ہیں۔
APAC میں، سنگاپور (MAS) اور ہانگ کانگ (HKMA) نے ٹوکنائزیشن کو وسیع تر ڈیجیٹل اثاثہ جات کے فریم ورک میں ضم کرنے کے لیے ریگولیٹری سینڈ باکسز کا استعمال کیا ہے۔ آسٹریلیا اور نیوزی لینڈ کنٹیکٹ لیس رسائی میں سرفہرست ہیں، جبکہ جاپان، جنوبی کوریا، تائیوان، اور ہانگ کانگ نے پیچیدہ پرانے ٹرانزٹ سسٹمز کو کامیابی کے ساتھ FeliCa اور Samsung Pay ٹوکنائزڈ ماحول میں منتقل کر دیا ہے۔
مزید پڑھیں: Amex کے ماحولیاتی نظام میں مہارت: کاروباری مالکان کے لیے اسٹریٹجک پوائنٹ کی قدر
گلوبل انویسٹمنٹ ریویوز – اسٹریٹجک تناظر
تحقیق کے نقطہ نظر سے، ٹوکنائزیشن اور بائیومیٹرکس کا امتزاج مقناطیسی پٹی (magnetic stripe) کے تعارف کے بعد سے ادائیگی کی سالمیت میں سب سے اہم تبدیلی کی نمائندگی کرتا ہے۔
- ٹوکنائزیشن کی بنیاد: ٹوکنائزیشن بنیادی سیکیورٹی ستون رہے گی کیونکہ یہ سائبر کرائم کے بنیادی محرک یعنی ڈیٹا کی قیمت کو حل کرتی ہے۔ یونیورسل شناخت کار کو سیاق و سباق سے متعلقہ متبادل سے بدل کر، صنعت مؤثر طریقے سے ڈیٹا بیس کی خلاف ورزی کے نتائج کی قدر کو کم کرتی ہے۔
- بائیومیٹرک ارتقاء: اگرچہ فزیکل بائیومیٹرکس انتہائی مؤثر ہیں، لیکن صنعت رگڑ (friction) کو کم کرنے کے لیے پیسیو/بیہیویرل بائیومیٹرکس کی طرف بڑھ رہی ہے۔ تاہم، ادارہ جاتی اسٹیک ہولڈرز کو AI سے چلنے والے ڈیپ فیکس کی طرف سے پیدا ہونے والے خطرے سے ہوشیار رہنا چاہیے، جس کے لیے "لائیو نیس ڈیٹیکشن" (liveness detection) اور نیٹ ورک لیول AI فراڈ تجزیہ کے انضمام کی ضرورت پڑ سکتی ہے۔
- رسک مٹیگیشن: ایک اہم اسٹریٹجک خطرہ اب بھی "ہارڈ ویئر لاک ان" ہے۔ چونکہ مالیاتی ادارے ڈیوائس پر مبنی بائیومیٹرکس پر زیادہ انحصار کرتے ہیں، اس لیے کسٹمر کی تصدیق کے تجربے پر کنٹرول اسمارٹ فون مینوفیکچررز کی طرف منتقل ہو جاتا ہے۔ ادارہ جاتی خودمختاری کو برقرار رکھنے کے لیے ایک متنوع، کثیر تہوں والا سیکیورٹی اسٹیک ضروری ہے۔
ڈس کلیمر
یہ مضمون صرف تعلیمی اور معلوماتی مقاصد کے لیے ہے۔ یہ مالیاتی، قانونی، یا سائبر سیکیورٹی کا مشورہ نہیں ہے۔ ادائیگی کی سیکیورٹی کی ٹیکنالوجیز، ریگولیٹری تقاضے، اور نفاذ کے معیارات دائرہ اختیار، ادارے اور سروس فراہم کنندہ کے لحاظ سے مختلف ہو سکتے ہیں۔ قارئین کو سیکیورٹی یا بنیادی ڈھانچے کے فیصلے کرنے سے پہلے اہل پیشہ ور افراد یا سرکاری ریگولیٹری رہنمائی سے مشورہ کرنا چاہیے۔
صارفین اور تاجروں کو کیا تصدیق کرنی چاہیے
ٹوکنائزیشن اور بائیومیٹرکس ادائیگی کی سیکیورٹی کے مختلف حصوں کو حل کرتے ہیں۔ ایک ٹوکن لین دین کے دوران بنیادی کارڈ نمبر کی نمائش کو کم کر سکتا ہے، جبکہ بائیومیٹرک چیک کسی ڈیوائس پر صارف کی تصدیق کرنے میں مدد کرتا ہے؛ ان میں سے کوئی بھی فراڈ کے ہر راستے کو ختم نہیں کرتا۔ ڈیوائس لاک کی ترتیبات، اکاؤنٹ کی بازیابی کے طریقوں، ٹرانزیکشن الرٹس، مرچنٹ کنٹرولز اور غیر مجاز ادائیگیوں کی اطلاع دینے کے عمل کا جائزہ لیں۔ تاجروں کو بائیومیٹرک تصدیق کو مکمل فراڈ حکمت عملی سمجھنے کے بجائے فال بیک فلو، ڈیوائس کی تبدیلیوں، رسائی اور تنازعات سے نمٹنے کا ٹیسٹ کرنا چاہیے۔
کسی ادائیگی فراہم کنندہ کا جائزہ لیتے وقت، پوچھیں کہ اسناد کیسے محفوظ کی جاتی ہیں، ٹوکنز کیسے پروویژن اور منسوخ کیے جاتے ہیں، کون سے لاگز دستیاب ہیں، اور واقعات کو کیسے بڑھایا جاتا ہے۔ یہ دعویٰ کرنے سے گریز کریں کہ کوئی بھی اکیلی ٹیکنالوجی ادائیگی کے نظام کو "فراڈ پروف" بناتی ہے۔
اکثر پوچھے گئے سوالات
کیا ٹوکنائزیشن کا مطلب ہے کہ کارڈ کا ڈیٹا کبھی چوری نہیں ہو سکتا؟
نہیں۔ یہ بنیادی کارڈ نمبر کی نمائش کو کم کر سکتا ہے، لیکن سمجھوتہ شدہ ڈیوائسز، اکاؤنٹس، مرچنٹ سسٹمز اور سوشل انجینئرنگ کے حملے اب بھی ممکن ہیں۔
کیا ادائیگی کے اکاؤنٹ کو محفوظ بنانے کے لیے بائیومیٹرکس کافی ہیں؟
کوئی ایک کنٹرول کافی نہیں ہے۔ ڈیوائس سیکیورٹی، مضبوط اکاؤنٹ ریکوری، الرٹس، مانیٹرنگ اور ایک واضح رسپانس کے عمل کو یکجا کریں۔
صارف یا کاروبار کے لیے عملی جانچ پڑتال
ٹوکنائزیشن بنیادی کارڈ نمبر کی نمائش کو کم کر سکتی ہے، جبکہ بائیومیٹرکس ڈیوائس پر صارف کی تصدیق کرنے میں مدد کرتے ہیں؛ کوئی بھی فراڈ کے ہر راستے کو ختم نہیں کرتا۔ جاری کنندہ کا فال بیک عمل، ڈیوائس کے ضائع ہونے کی بازیابی، مرچنٹ کا نفاذ اور تنازعات کے حقوق کنٹرول سسٹم کے اہم حصے بنے رہتے ہیں۔
EMVCo کارڈ کے ماحولیاتی نظام کے اندر ادائیگی کی ٹوکنائزیشن کو بیان کرتا ہے؛ ٹوکنائزیشن اور بائیومیٹرکس ادائیگی کی سیکیورٹی کی مختلف تہوں کو حل کرتے ہیں اور انہیں قابل تبادلہ کنٹرول نہیں سمجھا جانا چاہیے۔ ماخذ مواد پڑھیں: EMVCo پیمنٹ ٹوکنائزیشن۔
متعلقہ وسائل
سائٹ میپ - Global Investment Reviews
Global Investment Reviews پر موجود ہر مضمون، ٹول اور صفحے کا جائزہ لیں اور دیکھیں کہ کون سا صفحہ کس زبان میں دستیاب ہے۔

ٹols
ہمارੇ مفت مالیاتی سرمایہ کاری کے ٹولز کے ساتھ اپنے پیسوں کا انتظام بہتر بنائیں۔ ROI، کمپاؤنڈ انٹرسٹ، SIP اور بہت کچھ کا حساب لگائیں۔ آج ہی GIR Finance پر ڈیٹا پر مبنی فیصلے کریں!

فنانس
مارکیٹ ڈیش بورڈز، اسٹاک اور انڈیکس ہیٹ میپس، کرنسی اور کرپتو کوریج، اور فنانشل کیلکولیٹرز کے لیے GIR کے فنانس حب کا جائزہ لیں۔ ڈیٹا تاخیر کا شکار ہو سکتا ہے۔
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.