
Setor bancário · Pagamentos digitais e carteiras
Segurança de Cartões de Crédito: Analisando a Tokenização e a Autenticação Biométrica em Pagamentos
Explore como a tokenização e a autenticação biométrica aprimoram a segurança dos cartões de crédito, reduzem fraudes e protegem pagamentos digitais nos sistemas financeiros globais.
A Obsolescência dos Identificadores Estáticos nas Finanças Globais
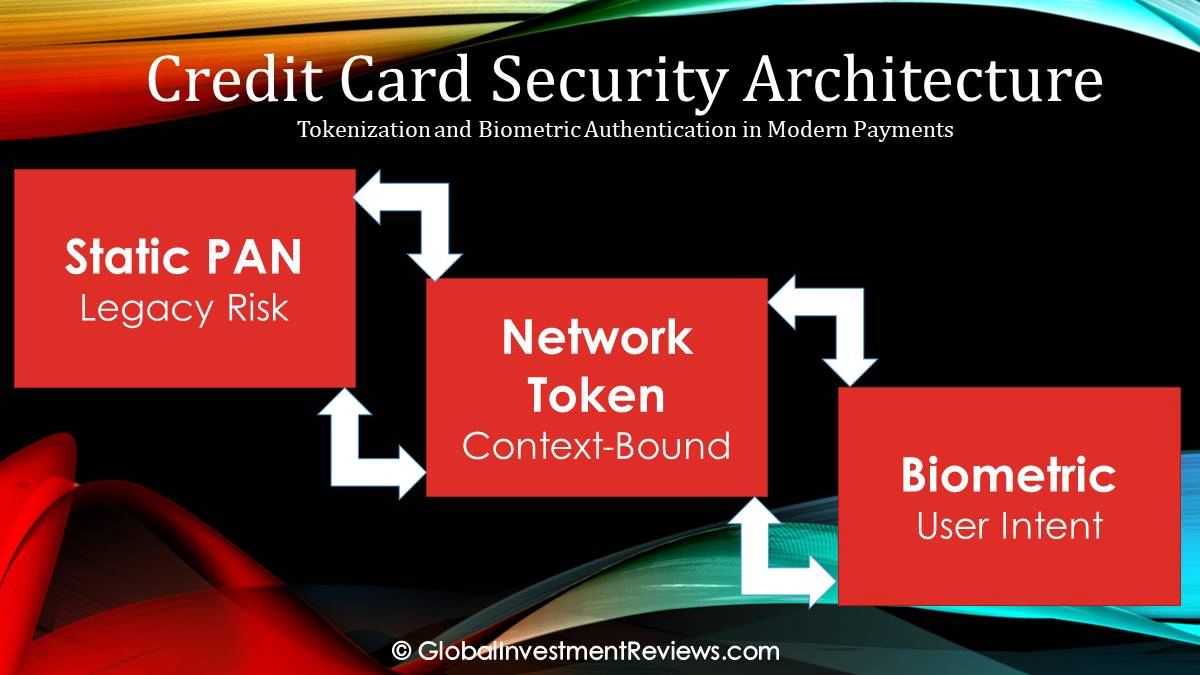
Durante décadas, o ecossistema global de pagamentos funcionou com base num modelo de segurança que utilizava dados de contas sensíveis tanto como instrução de encaminhamento quanto como credencial de verificação. Essa dependência de identificadores estáticos e determinísticos — especificamente o Número Principal da Conta (PAN) e o Valor de Verificação do Cartão (CVV) — criou uma vulnerabilidade estrutural. À medida que o setor financeiro transita para um ambiente digital em primeiro lugar, estas defesas legadas provaram ser insuficientes face à industrialização do cibercrime, tornando urgente a transição para arquiteturas de segurança dinâmicas.
O Fracasso dos Dados Determinísticos
A segurança de pagamentos tradicional foi concebida para interações físicas, onde um cartão era apresentado num ambiente controlado. No entanto, com a migração do comércio para o ambiente online, a imutabilidade do PAN transformou-se no seu maior passivo. Ao contrário de uma palavra-passe, que pode ser alterada instantaneamente, um PAN de 16 dígitos está vinculado a um cartão físico e a um registo de conta específico. Quando estes números são armazenados nas bases de dados dos comerciantes, tornam-se alvos de alto valor e alvos permanentes para a exfiltração de dados.
A primeira grande resposta da indústria, o padrão de chip EMV (Europay, Mastercard e Visa), reduziu com sucesso a clonagem de cartões físicos ao introduzir um criptograma dinâmico para transações presenciais. Contudo, este reforço do ponto de venda (POS) físico provocou um "efeito de colchão de água", fazendo com que a fraude migrasse para os canais de Cartão Não Presente (CNP). No ambiente CNP, a segurança da transação continuou dependente de dados estáticos, deixando as transações de e-commerce expostas a violações de bases de dados e a ataques de credential stuffing.
Leia mais: Credit Card Churning: A Professional Analysis of Ethical, Legal, and Institutional Risks
A Transição para Credenciais Desacopladas
O lançamento de ecossistemas de pagamento móvel, como o Apple Pay e o Google Pay, introduziu um desacoplamento fundamental do instrumento de pagamento em relação à transação. Através da utilização de Near Field Communication (NFC) e de Elementos Seguros (Secure Elements - SE) no hardware móvel, os bancos começaram a afastar-se da transmissão do PAN real. Esta transição foi impulsionada não apenas pelo desejo de conveniência para o consumidor, mas pelos custos operacionais insustentáveis associados aos ciclos de "violação e reemissão". Para os intervenientes institucionais, a prioridade deixou de ser a defesa de um número estático para passar a garantir que a credencial de pagamento fosse temporária e estivesse vinculada de forma única ao utilizador.
Arquitetura Técnica — Credenciais Subrogadas vs. Verificação de Identidade
A segurança moderna de pagamentos define-se por dois pilares complementares: a proteção dos dados da transação e a verificação da intenção do utilizador. Estes objetivos concretizam-se através da Tokenização de Rede e da Autenticação Biométrica.
A Mecânica da Tokenização de Rede
Ao abrigo dos padrões da EMVCo, as principais redes utilizam plataformas como o Visa Token Service (VTS) e o Mastercard Digital Enablement Service (MDES) para gerir o ciclo de vida de um token. Neste modelo, o PAN de 16 dígitos é substituído por um substituto matematicamente não relacionado — um token —, cuja utilização é restrita.
- Tokens Baseados em Dispositivos (DPAN): São emitidos para o Elemento Seguro (SE) ao nível do hardware de um dispositivo ou para um Ambiente de Execução Confiável (TEE). Estes tokens estão vinculados a um ID de dispositivo específico; se forem intercetados, não podem ser utilizados com sucesso em nenhum outro hardware.
- Tokens Baseados em Rede (Card-on-File): No e-commerce, os tokens substituem os dados de cartão armazenados nos cofres dos comerciantes. Como estes tokens estão restritos a um comerciante específico, uma violação de dados num retalhista não compromete a capacidade do consumidor de efetuar transações noutro local.
Autenticação Biométrica e o Padrão FIDO2
Enquanto a tokenização desvaloriza os dados, a biometria verifica o acesso. Os sistemas modernos transitaram da simples correspondência física para a verificação criptográfica multifator.
- Biometria Física: Sistemas como o FaceID ou sensores de impressões digitais utilizam criptografia assimétrica. O modelo biométrico permanece no dispositivo; uma correspondência bem-sucedida aciona uma assinatura de chave privada que autoriza a libertação do token de pagamento.
- Biometria Comportamental: Esta camada analisa sinais passivos — como o ritmo de digitação, a velocidade de deslize e a orientação do dispositivo. De acordo com observações do setor, estes sinais fornecem uma camada de verificação contínua que ajuda a detetar a Apropriação de Contas (ATO), mesmo quando são utilizadas credenciais legítimas.
Análise Jurisdicional e Enquadramentos Regulatórios Globais
A adoção destas tecnologias é moderada por mandatos regulatórios regionais e pelo comportamento do consumidor. Em 2026, o mapa global revela aglomerados distintos de implementação.
América do Norte e Centros Financeiros do Atlântico
Nos Estados Unidos e no Canadá, o FFIEC tem enfatizado o afastamento da autenticação multifator (MFA) baseada em SMS em direção a biometria suportada por hardware. Nas Ilhas Caimão e nas Bermudas, a elevada concentração de ativos institucionais conduziu a uma adoção precoce dos padrões PCI DSS v4.0, tornando a tokenização num pré-requisito para a gestão de riscos.
- Estudo de Caso: Os sistemas de trânsito OMNY (Nova Iorque) e UP Express (Toronto) demonstram a eficiência dos tokens vinculados a dispositivos, onde o "desbloqueio" biométrico serve como a autorização primária para milhões de passageiros diários.
O EEA, a Suíça e o Reino Unido
A Europa opera sob os requisitos de autenticação mais rigorosos do mundo. A transição para a PSD3 reforçou a necessidade de Autenticação Forte do Cliente (SCA).
- Impulsionadores de Mercado: Nos Países Nórdicos (Suécia, Noruega, Dinamarca, Finlândia) e na Islândia, os enquadramentos nacionais de identidade digital (por exemplo, BankID) estão integrados com a biometria de pagamentos. Na Alemanha e na Áustria, a digitalização do "Girocard" impulsionou uma sociedade historicamente baseada em dinheiro físico em direção a carteiras tokenizadas.
- Centros Financeiros: No Luxemburgo, Irlanda, Bélgica, Malta e Chipre, a tokenização constitui a camada fundamental para a compensação transfronteiriça. Jurisdições de elevado património como o Mónaco e a Suíça utilizam aplicações bancárias com primazia biométrica como defesa primária para transações de private banking. No Reino Unido, França, Países Baixos, Itália e Espanha, a biometria de retalho é cada vez mais comum em ambientes de comércio de grande escala.
Médio Oriente e Ásia-Pacífico
A região do CCG — especificamente os EAU, Arábia Saudita, Qatar e Kuwait — tem registado um crescimento rápido nos pagamentos biométricos, apoiados por iniciativas de bancos centrais como a Visão Saudita 2030. Israel continua a ser um exportador significativo de tecnologias de biometria comportamental que sustentam as aplicações bancárias globais.
Na APAC, Singapura (MAS) e Hong Kong (HKMA) têm utilizado ambientes de testes regulatórios (sandboxes) para integrar a tokenização em enquadramentos mais amplos de ativos digitais. A Austrália e a Nova Zelândia lideram na penetração de pagamentos por proximidade (contactless), enquanto o Japão, Coreia do Sul, Taiwan e Hong Kong migraram com sucesso sistemas de trânsito legados complexos para os ambientes tokenizados do FeliCa e do Samsung Pay.
Leia mais: Mastering the Amex Ecosystem: Strategic Point Valuation for Business Owners
Global Investment Reviews – Perspetiva Estratégica
Do ponto de vista da investigação, a convergência entre tokenização e biometria representa a mudança mais significativa na integridade dos pagamentos desde a introdução da banda magnética.
- A Fundação da Tokenização: A tokenização continuará a ser o pilar de segurança fundamental porque aborda o incentivo central do cibercrime: o valor dos dados. Ao substituir um identificador universal por um substituto específico ao contexto, a indústria desvaloriza eficazmente os resultados de uma violação de base de dados.
- A Evolução Biométrica: Embora a biometria física seja altamente eficaz, a indústria está a caminhar em direção à Biometria Passiva/Comportamental para reduzir a fricção. No entanto, os intervenientes institucionais devem permanecer conscientes da ameaça colocada pelos deepfakes impulsionados por IA, que poderão exigir a integração de "deteção de vivência" e análise de fraude por IA ao nível da rede.
- Mitigação de Riscos: Um risco estratégico crítico continua a ser o "Bloqueio de Hardware" (Hardware Lock-in). À medida que as instituições financeiras dependem mais fortemente da biometria baseada em dispositivos, o controlo sobre a experiência de autenticação do cliente desloca-se para os fabricantes de smartphones. Um conjunto de segurança diversificado e em várias camadas é essencial para manter a autonomia institucional.
Aviso Legal
Este artigo destina-se estritamente a fins educacionais e informativos. Não constitui aconselhamento financeiro, jurídico ou de cibersegurança. As tecnologias de segurança de pagamentos, os requisitos regulatórios e os padrões de implementação podem variar consoante a jurisdição, a instituição e o prestador de serviços. Os leitores devem consultar profissionais qualificados ou orientações regulatórias oficiais antes de tomarem decisões ao nível da segurança ou da infraestrutura.
O que os consumidores e comerciantes devem verificar
A tokenização e a biometria abordam diferentes aspetos da segurança de pagamentos. Um token pode reduzir a exposição do número principal de um cartão durante uma transação, enquanto uma verificação biométrica ajuda a validar um utilizador num dispositivo; nenhuma das duas elimina na totalidade todos os caminhos de fraude. Reveja as definições de bloqueio do dispositivo, os métodos de recuperação de conta, os alertas de transação, os controlos do comerciante e o processo de comunicação de pagamentos não autorizados. Os comerciantes devem testar os fluxos de recurso (fallback), as alterações de dispositivo, a acessibilidade e a gestão de litígios, em vez de tratarem a autenticação biométrica como uma estratégia de prevenção de fraude completa.
Ao avaliar um prestador de serviços de pagamento, questione como as credenciais são armazenadas, como os tokens são emitidos e revogados, que registos (logs) estão disponíveis e como os incidentes são escalados. Evite alegar que qualquer tecnologia isolada torna um sistema de pagamentos "à prova de fraude".
Perguntas frequentes
A tokenização significa que os dados do cartão nunca podem ser roubados?
Não. Pode reduzir a exposição do número de cartão subjacente, mas dispositivos, contas, sistemas de comerciantes e ataques de engenharia social comprometidos continuam a ser possíveis.
A biometria é suficiente para proteger uma conta de pagamento?
Nenhum controlo isolado é suficiente. Combine a segurança do dispositivo, uma forte recuperação de conta, alertas, monitorização e um processo claro de resposta.
Verificações práticas para o utilizador ou empresa
A tokenização pode reduzir a exposição do número de cartão subjacente, enquanto a biometria ajuda a confirmar um utilizador num dispositivo; nenhuma elimina todos os caminhos de fraude. O processo de recurso (fallback) do emitente, a recuperação em caso de perda do dispositivo, a implementação do comerciante e os direitos em matéria de litígios continuam a ser partes importantes do sistema de controlo.
A EMVCo descreve a tokenização de pagamentos no ecossistema de cartões; a tokenização e a biometria abordam diferentes camadas de segurança de pagamentos e não devem ser tratadas como controlos intercambiáveis. Leia o material de origem: Tokenização de pagamentos EMVCo.
Recursos relacionados

A Nossa Metodologia | Global Investment Reviews
Uma visão geral da metodologia estruturada e baseada em dados utilizada pela Global Investment Reviews para investimentos globais e análise de mercado.
Nossos Especialistas
Conheça os especialistas da GIR. Nossa equipe de analistas financeiros experientes e estrategistas tributários oferece análises de mercado verificadas e insights baseados em dados.
Política de Correções
Na GIR, valorizamos a precisão. Conheça nossa Política de Correções e saiba como abordamos e atualizamos de forma transparente imprecisões factuais em nossos relatórios.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.