
クレジットカードのセキュリティ:決済におけるトークン化と生体認証の分析
トークン化と生体認証がどのようにクレジットカードのセキュリティを強化し、不正利用を削減し、グローバル金融システム全体のデジタル決済を保護しているのかを探ります。
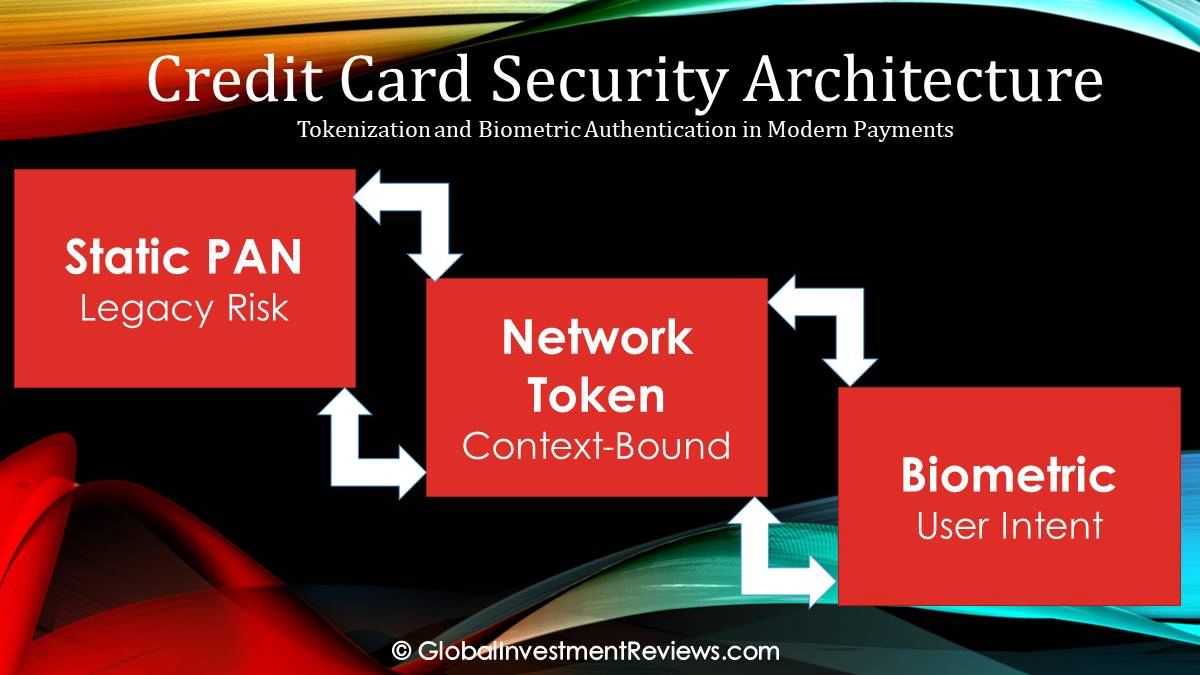
グローバル金融における静的識別子の陳腐化
何十年もの間、グローバルな決済エコシステムは、機密性の高いアカウントデータをルーティング指示と検証認証情報の両方として使用するセキュリティモデルに基づいて機能してきました。この静的で決定論的な識別子、具体的にはプライマリアカウント番号(PAN)とカード確認値(CVV)への依存が、構造的な脆弱性を生み出しました。金融セクターがデジタルファーストの環境へと移行するにつれて、こうしたレガシーの防御策はサイバー犯罪の産業化に対抗するには不十分であることが判明し、動的なセキュリティアーキテクチャへの移行が不可欠となっています。
決定論的データの欠陥
従来の決済セキュリティは、管理された環境でカードが提示される対面でのやり取りを想定して設計されていました。しかし、商業取引がオンラインへ移行するにつれて、PANの変更不可能性が最大の脆弱性となりました。即座に変更可能なパスワードとは異なり、16桁のPANは物理的なカードおよび特定のアカウント台帳に紐づいています。これらの番号が加盟店のデータベースに保存されると、データ抽出を狙うサイバー攻撃者にとって価値が高く、常時標的となる存在になります。
業界の最初の主要な対応策となったEMV(Europay, Mastercard, and Visa)チップ規格は、対面取引において動的な暗号グラムを導入することで、物理的なカードのクローン作成を首尾よく削減しました。それにもかかわらず、物理的なPOS(販売時点情報管理)のこの堅牢化により「ウォーターベッド効果」が発生し、不正はCNP(Card Not Present:非対面決済)チャネルへと移行しました。CNP環境では、取引のセキュリティが静的データに依存したままであったため、Eコマース(電子商取引)の取引はデータベースの侵害やクレデンシャルスタッフィングに対して無防備な状態が続きました。
関連記事:クレジットカード・チャーニング:倫理的、法的、制度的リスクの専門的分析
切り離された認証情報(デカップルド・クレデンシャル)への移行
Apple PayやGoogle Payなどのモバイル決済エコシステムの立ち上げにより、決済手段とトランザクションの根本的な切り離し(デカップリング)がもたらされました。モバイルハードウェア内のNFC(近距離無線通信)とセキュア要素(SE)を活用することで、銀行は実際のPANの送信から脱却し始めました。この移行を推進したのは、単なる消費者の利便性に対する要望だけでなく、「侵害と再発行」のサイクルに伴う持続不可能な運用コストでした。機関投資家のステークホルダーにとって、優先事項は静的な番号の防御から、決済認証情報が一時的であり、かつユーザーに一意に紐づいていることを確実にすることへとシフトしました。
技術アーキテクチャ — 代用認証情報 vs. 本人確認
現代の決済セキュリティは、トランザクションデータの保護とユーザーの意図の検証という、2つの補完的な柱によって定義されます。これらは、ネットワークトークン化と生体認証を通じて実現されます。
ネットワークトークン化の仕組み
EMVCoの標準に基づき、主要なネットワークはVisaトークンサービス(VTS)やMastercardデジタルイネーブルメントサービス(MDES)などのプラットフォームを利用して、トークンのライフサイクルを管理しています。このモデルでは、16桁のPANは、数学的に無関係な代用値である「トークン」に置き換えられ、その使用が制限されます。
- デバイスベースのトークン(DPAN):これらは、デバイスのハードウェアレベルのセキュア要素(SE)または信頼できる実行環境(TEE)にプロビジョニングされます。これらのトークンは特定のデバイスIDに紐づけられており、仮に傍受されたとしても、他のハードウェアで正常に使用することはできません。
- ネットワークベースのトークン(カードオンファイル):Eコマース向けには、加盟店の保管庫に保存されているカードデータをトークンが置き換えます。これらのトークンは特定の加盟店に限定されているため、ある小売業者でデータ侵害が発生しても、消費者が他の場所で取引を行う能力が損なわれることはありません。
生体認証とFIDO2標準
トークン化がデータの価値を低下させる一方で、生体認証はアクセスを検証します。現代のシステムは、単純な物理的照合から、多要素の暗号学的検証へと移行しています。
- 物理的生体認証:FaceIDや指紋センサーなどのシステムは、非対称暗号を利用しています。生体テンプレートはデバイス上に保持され、照合が成功すると、決済トークンのリリースを承認する秘密鍵の署名がトリガーされます。
- 行動バイオメトリクス:このレイヤーは、キーストロークのリズム、スワイプの速度、デバイスの傾きなどのパッシブなシグナルを分析します。業界の観察によると、これらのシグナルは継続的な検証レイヤーを提供し、正当な認証情報が使用されている場合であっても、アカウント乗収(ATO)の検知に役立ちます。
管轄区域別の分析とグローバルな規制枠組み
これらの技術の導入は、地域の規制命令や消費者行動によって調整されます。2026年現在、世界の状況を見ると、明確な実装のクラスターが浮かび上がります。
北米および大西洋の金融ハブ
アメリカおよびカナダでは、FFIEC(連邦金融機関検査協議会)が、SMSベースの多要素認証(MFA)からハードウェアベースの生体認証への移行を重視しています。ケイマン諸島およびバミューダでは、機関資産の密度が高いため、PCI DSS v4.0標準の早期導入が進み、トークン化がリスク管理の前提条件となっています。
- ケーススタディ:ニューヨークのOMNYやトロントのUP Expressの交通システムは、デバイスに紐づいたトークンの効率性を示しており、生体認証による「ロック解除」が数百万人の毎日の通勤者の主要な承認手段として機能しています。
EEA(欧州経済領域)、スイス、および英国
ヨーロッパは、世界で最も厳格な認証要件の下で運営されています。PSD3への移行により、SCA(強固な顧客認証)の必要性がさらに強化されています。
- 市場の原動力:北欧諸国(スウェーデン、ノルウェー、デンマーク、フィンランド)およびアイスランドでは、国家のデジタル身元証明枠組み(例:BankID)が決済の生体認証と統合されています。ドイツおよびオーストリアでは、「Girocard」のデジタル化により、歴史的に現金中心だった社会がトークン化されたウォレットへと移行しています。
- 金融センター:ルクセンブルク、アイルランド、ベルギー、マルタ、キプロスでは、トークン化がクロスボーダー(国境を越えた)決済クリアリングの基礎レイヤーとなっています。モナコやスイスなどの富裕層が多い管轄区域では、プライベートバンキング取引の主要な防御策として、生体認証ファーストのバンキングアプリを活用しています。英国、フランス、オランダ、イタリア、スペインでは、大規模な加盟店環境においてリテール向けの生体認証がますます一般的になっています。
中東およびアジア太平洋
GCC(湾岸協力会議)地域(具体的にはUAE、サウジアラビア、カタール、クウェート)では、中央銀行のイニシアチブである「サウジ・ビジョン2030」に支えられ、生体認証決済が急速に成長しています。イスラエルは、グローバルなバンキングアプリを支える行動バイオメトリクス技術の主要な輸出国であり続けています。
APAC(アジア太平洋)では、シンガポール(MAS)と香港(HKMA)が規制サンドボックスを活用し、トークン化をより広範なデジタル資産の枠組みに統合しています。オーストラリアおよびニュージーランドは非接触決済の普及率でリードしており、日本、韓国、台湾、香港は、複雑なレガシー交通システムをFeliCaやSamsung Payのトークン化された環境へ首尾よく移行させています。
関連記事:アメリカン・エキスプレス(Amex)エコシステムの習得:事業主のための戦略的ポイント評価
Global Investment Reviews – 戦略的視点
調査の観点から見ると、トークン化と生体認証の融合は、磁気ストライプの導入以来、決済インテグリティ(整合性)における最も重要な変化を意味します。
- トークン化の基盤:トークン化は、サイバー犯罪の根本的な動機である「データの価値」に対処するため、今後もセキュリティの基礎的な柱であり続けます。普遍的な識別子を文脈特異的な代用値に置き換えることで、業界はデータベース侵害の結果としての価値を効果的に低下させます。
- 生体認証の進化:物理的生体認証は非常に効果的ですが、業界は摩擦を減らすために受動的/行動バイオメトリクスへと移行しつつあります。しかし、機関投資家のステークホルダーは、AI駆動型ディープフェイクによってもたらされる脅威を認識し続ける必要があり、これには「生存検知(ライブネス検出)」やネットワークレベルのAI不正分析の統合が求められる可能性があります。
- リスクの軽減:重要な戦略的リスクとして、「ハードウェアのロックイン」が残っています。金融機関がデバイスベースの生体認証に強く依存するようになるにつれて、顧客認証体験に対するコントロールはスマートフォンメーカー側に移行します。機関の自律性を維持するためには、多様化された多層的なセキュリティスタックが不可欠です。
免責事項
この記事は教育および情報提供のみを目的としています。財務、法的、またはサイバーセキュリティに関する助言を構成するものではありません。決済セキュリティ技術、規制要件、および実装基準は、管轄区域、機関、およびサービスプロバイダーによって異なる場合があります。読者は、セキュリティやインフラストラクチャに関する決定を下す前に、資格を持つ専門家または公式の規制ガイダンスに相談する必要があります。
消費者と加盟店が確認すべき事項
トークン化と生体認証は、決済セキュリティの異なる側面に対処します。トークンは取引中のプライマリアカウント番号の露出を減らすことができ、生体認証チェックはデバイス上のユーザーを確認するのに役立ちますが、すべての不正の経路がなくなるわけではありません。デバイスのロック設定、アカウント復旧方法、取引アラート、加盟店側のコントロール、および不正決済の報告プロセスを確認してください。加盟店は、生体認証を完全な不正対策戦略として扱うのではなく、フォールバック(代替)フロー、デバイスの変更、アクセシビリティ、および紛争処理をテストする必要があります。
決済プロバイダーを評価する際は、認証情報の保管方法、トークンのプロビジョニングと失効の方法、利用可能なログ、およびインシデントのエスカレーション手順について質問してください。単一の技術によって決済システムが「不正不可能なもの」になると主張することは避けてください。
よくある質問
トークン化によって、カードデータが盗まれることは絶対になくなりますか?
いいえ。基盤となるカード番号の露出を減らすことはできますが、侵害されたデバイス、アカウント、加盟店のシステム、およびソーシャルエンジニアリング攻撃は依然として発生する可能性があります。
決済アカウントを保護するには、生体認証だけで十分ですか?
単一のコントロールだけで十分ということはありません。デバイスのセキュリティ、強力なアカウント復旧、アラート、モニタリング、および明確な対応プロセスを組み合わせてください。
ユーザーまたは企業向けの実際的なチェック項目
トークン化は基盤となるカード番号の露出を減らすことができ、生体認証はデバイス上のユーザーの確認に役立ちますが、どちらもすべての不正の経路を排除するわけではありません。発行会社のフォールバックプロセス、デバイス紛失からの復旧、加盟店による実装、および異議申し立ての権利は、依然としてコントロールシステムの重要な部分を占めています。
EMVCoはカードエコシステム内の決済トークン化について説明しており、トークン化と生体認証は決済セキュリティの異なるレイヤーに対処するものであり、互換性のあるコントロールとして扱われるべきではありません。ソース資料をお読みください:EMVCoの決済トークン化。
関連リソース
サイトマップ - Global Investment Reviews
Global Investment Reviewsのすべての記事、ツール、ページを閲覧し、それぞれの対応言語を確認できます。

ツール
無料の財務・投資ツールを活用して資産を管理しましょう。ROI、複利、SIPなどを計算し、今すぐGIR Financeでデータに基づいた意思決定を行ってください。

ファイナンス
GIRのファイナンスハブでは、マーケットダッシュボード、株式・インデックスのヒートマップ、為替や暗号資産の最新情報、金融カリキュレーターをご覧いただけます。データは遅延して表示される場合があります。
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.