
Banche · Pagamenti digitali e wallet
Sicurezza delle carte di credito: analisi della tokenization e dell'autenticazione biometrica nei pagamenti
Scopri come la tokenization e l'autenticazione biometrica migliorano la sicurezza delle carte di credito, riducono le frodi e proteggono i pagamenti digitali nei sistemi finanziari globali.
L'obsolescenza degli identificatori statici nella finanza globale
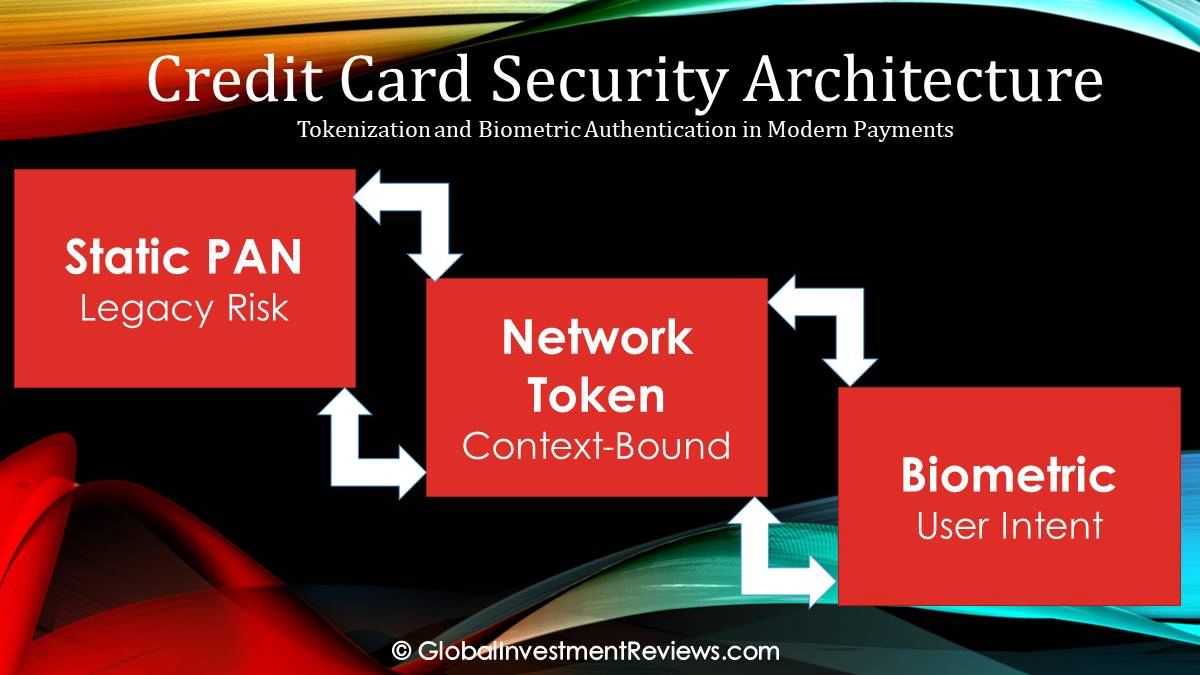
Per decenni, l'ecosistema dei pagamenti globali ha funzionato basandosi su un modello di sicurezza che utilizzava dati di conto sensibili sia come istruzione di routing sia come credenziale di verifica. Questa dipendenza da identificatori statici e deterministici — in particolare il Primary Account Number (PAN) e il Card Verification Value (CVV) — ha creato una vulnerabilità strutturale. Con la transizione del settore finanziario verso un ambiente digital-first, queste difese tradizionali si sono rivelate insufficienti contro l'industrializzazione del crimine informatico, rendendo necessario il passaggio verso architetture di sicurezza dinamiche.
Il fallimento dei dati deterministici
La sicurezza dei pagamenti tradizionali è stata concepita per interazioni fisiche in cui una carta veniva presentata in un ambiente controllato. Tuttavia, man mano che il commercio si è spostato online, l'immutabilità del PAN è diventata la sua principale vulnerabilità. A differenza di una password, che può essere modificata all'istante, un PAN a 16 cifre è legato a una carta fisica e a un registro contabile specifico. Quando questi numeri vengono memorizzati nei database degli esercenti, rappresentano bersagli ad alto valore e sempre attivi per l'esfiltrazione di dati.
La prima grande risposta del settore, lo standard per i chip EMV (Europay, Mastercard e Visa), ha ridotto con successo la clonazione di carte fisiche introducendo un crittogramma dinamico per le transazioni di persona. Ciononostante, questo rafforzamento del Punto Vendita (POS) fisico ha causato un "effetto materasso", in cui le frodi si sono spostate verso i canali Card Not Present (CNP). Nell'ambiente CNP, la sicurezza della transazione è rimasta dipendente da dati statici, lasciando le transazioni e-commerce esposte a violazioni di database e ad attacchi di credential stuffing.
Per approfondire: Credit Card Churning: A Professional Analysis of Ethical, Legal, and Institutional Risks
Il passaggio verso credenziali disaccoppiate
Il lancio di ecosistemi di pagamento mobile, come Apple Pay e Google Pay, ha introdotto un fondamentale disaccoppiamento dello strumento di pagamento dalla transazione. Utilizzando la tecnologia Near Field Communication (NFC) e i moduli Secure Elements (SE) nell'hardware mobile, le banche hanno iniziato ad abbandonare la trasmissione del PAN effettivo. Questa transizione è stata guidata non solo dal desiderio di offrire comodità ai consumatori, ma anche dai costi operativi insostenibili associati ai cicli di "violazione e riemissione" (breach-and-reissue). Per gli stakeholder istituzionali, la priorità si è spostata dalla difesa di un numero statico alla garanzia che la credenziale di pagamento fosse temporanea e associata in modo univoco all'utente.
Architettura tecnica: credenziali surrogate e verifica dell'identità
La moderna sicurezza dei pagamenti si definisce attraverso due pilastri complementari: la protezione dei dati di transazione e la verifica dell'intento dell'utente. Questi obiettivi vengono realizzati tramite la Network Tokenization e l'autenticazione biometrica.
Le meccaniche della Network Tokenization
Ai sensi degli standard EMVCo, i principali circuiti utilizzano piattaforme come il Visa Token Service (VTS) e il Mastercard Digital Enablement Service (MDES) per gestire il ciclo di vita di un token. In questo modello, il PAN a 16 cifre viene sostituito da un surrogato non correlato matematicamente — un token — il cui utilizzo è limitato.
- Token basati su dispositivo (DPAN): vengono forniti all'hardware del dispositivo tramite Secure Element (SE) o Trusted Execution Environment (TEE). Questi token sono vincolati a un ID di dispositivo specifico; se intercettati, non possono essere utilizzati con successo su nessun altro hardware.
- Token basati su network (Card-on-File): per l'e-commerce, i token sostituiscono i dati delle carte memorizzati nei vault degli esercenti. Poiché tali token sono limitati a un determinato esercente, una violazione dei dati presso un rivenditore non compromette la capacità del consumatore di effettuare transazioni altrove.
Autenticazione biometrica e standard FIDO2
Mentre la tokenizzazione svaluta i dati, la biometria ne verifica l'accesso. I sistemi moderni sono passati dalla semplice corrispondenza fisica alla verifica crittografica a più fattori.
- Biometria fisica: sistemi come FaceID o i sensori di impronte digitali utilizzano la crittografia asimmetrica. Il modello biometrico rimane sul dispositivo; una corrispondenza positiva attiva la firma di una chiave privata che autorizza il rilascio del token di pagamento.
- Biometria comportamentale: questo strato analizza segnali passivi, come il ritmo di digitazione, la velocità di scorrimento (swipe) e l'orientamento del dispositivo. Secondo le osservazioni del settore, questi segnali forniscono un livello di verifica continuo che aiuta a rilevare l'Account Takeover (ATO) anche quando vengono utilizzate credenziali legittime.
Analisi giurisdizionale e quadri normativi globali
L'adozione di queste tecnologie è moderata dai mandati normativi regionali e dal comportamento dei consumatori. Nel corso del 2026, la mappa globale evidenzia distinti gruppi di implementazione.
Nord America e hub finanziari dell'Atlantico
Negli Stati Uniti e in Canada, il FFIEC ha posto l'accento sull'abbandono dell'autenticazione a più fattori (MFA) basata su SMS a favore della biometria supportata da hardware. Nelle Isole Cayman e nelle Bermuda, l'alta densità di asset istituzionali ha portato a un'adozione precoce degli standard PCI DSS v4.0, rendendo la tokenizzazione un prerequisito per la gestione del rischio.
- Caso studio: I sistemi di trasporto pubblico OMNY (New York) e UP Express (Toronto) dimostrano l'efficienza dei token vincolati al dispositivo, in cui lo "sblocco" biometrico funge da autorizzazione primaria per milioni di pendolari giornalieri.
SEE, Svizzera e Regno Unito
L'Europa opera con i requisiti di autenticazione più rigorosi al mondo. La transizione verso la PSD3 ha rafforzato la necessità di un'Autenticazione Forte del Cliente (SCA).
- Fattori trainanti del mercato: nei Paesi nordici (Svezia, Norvegia, Danimarca, Finlandia) e in Islanda, i quadri normativi nazionali per l'identità digitale (ad es. BankID) sono integrati con la biometria dei pagamenti. In Germania e in Austria, la digitalizzazione della "Girocard" ha spinto una società storicamente basata sul contante verso i wallet tokenizzati.
- Centri finanziari: in Lussemburgo, Irlanda, Belgio, Malta e Cipro, la tokenizzazione costituisce lo strato fondamentale per il clearing transfrontaliero. Le giurisdizioni ad alto patrimonio come il Monaco e la Svizzera utilizzano app bancarie basate prioritariamente sulla biometria come difesa principale per le transazioni di private banking. Nel Regno Unito, in Francia, nei Paesi Bassi, in Italia e in Spagna, la biometria retail è sempre più diffusa negli ambienti commerciali su larga scala.
Medio Oriente e Asia-Pacifico
La regione del CCG — nello specifico Emirati Arabi Uniti, Arabia Saudita, Qatar e Kuwait — ha registrato una rapida crescita nei pagamenti biometrici, supportata da iniziative delle banche centrali come la Saudi Vision 2030. Israele rimane un importante esportatore delle tecnologie di biometria comportamentale che supportano le app bancarie globali.
Nell'area APAC, Singapore (MAS) e Hong Kong (HKMA) hanno utilizzato sandbox normative per integrare la tokenizzazione in quadri di asset digitali più ampi. L'Australia e la Nuova Zelanda sono leader nella penetrazione dei pagamenti contactless, mentre Giappone, Corea del Sud, Taiwan e Hong Kong hanno migrato con successo complessi sistemi di trasporto tradizionali negli ambienti tokenizzati di FeliCa e Samsung Pay.
Per approfondire: Mastering the Amex Ecosystem: Strategic Point Valuation for Business Owners
Global Investment Reviews – Prospettiva strategica
Dal punto di vista della ricerca, la convergenza tra tokenizzazione e biometria rappresenta il cambiamento più significativo nell'integrità dei pagamenti dai tempi dell'introduzione della banda magnetica.
- Le fondamenta della tokenizzazione: La tokenizzazione rimarrà il pilastro fondamentale della sicurezza perché affronta il movente principale del crimine informatico: il valore dei dati. Sostituendo un identificatore universale con un surrogato specifico per contesto, il settore svaluta efficacemente i risultati di una violazione dei database.
- L'evoluzione biometrica: Sebbene la biometria fisica sia altamente efficace, il settore si sta orientando verso la biometria passiva/comportamentale per ridurre l'attrito. Tuttavia, gli stakeholder istituzionali devono rimanere consapevoli della minaccia posta dai deepfake basati su AI, che potrebbero richiedere l'integrazione del rilevamento della vitalità ("liveness detection") e di analisi delle frodi basate su AI a livello di network.
- Mitigazione del rischio: Un rischio strategico critico rimane il "blocco dell'hardware" (Hardware Lock-in). Man mano che le istituzioni finanziarie fanno maggiore affidamento sulla biometria basata sui dispositivi, il controllo sull'esperienza di autenticazione del cliente si sposta verso i produttori di smartphone. Uno stack di sicurezza diversificato e multilivello è essenziale per mantenere l'autonomia istituzionale.
Disclaimer
Questo articolo ha uno scopo esclusivamente didattico e informativo. Non costituisce consulenza finanziaria, legale o di cybersecurity. Le tecnologie di sicurezza dei pagamenti, i requisiti normativi e gli standard di implementazione possono variare a seconda della giurisdizione, dell'istituzione e del fornitore di servizi. I lettori dovrebbero consultare professionisti qualificati o indicazioni normative ufficiali prima di prendere decisioni in materia di sicurezza o infrastrutture.
Cosa consumatori ed esercenti dovrebbero verificare
La tokenizzazione e la biometria affrontano diversi aspetti della sicurezza dei pagamenti. Un token può ridurre l'esposizione del numero di carta primario durante una transazione, mentre un controllo biometrico aiuta a verificare l'utente su un dispositivo; nessuno dei due elimina ogni possibile via di frode. Si consiglia di verificare le impostazioni di blocco del dispositivo, i metodi di recupero dell'account, gli avvisi di transazione, i controlli degli esercenti e la procedura per la segnalazione di pagamenti non autorizzati. Gli esercenti dovrebbero testare i flussi di fallback, i cambi di dispositivo, l'accessibilità e la gestione dei reclami, anziché considerare l'autenticazione biometrica come una strategia antifrode completa.
Nel valutare un fornitore di servizi di pagamento, è opportuno chiedere come vengono memorizzate le credenziali, come i token vengono emessi e revocati, quali registri (log) sono disponibili e come vengono gestite le escalation in caso di incidenti. Si raccomanda di evitare di sostenere che una singola tecnologia possa rendere un sistema di pagamento “a prova di frode”.
Domande frequenti
La tokenizzazione significa che i dati della carta non possono mai essere rubati?
No. Può ridurre l'esposizione del numero di carta sottostante, ma dispositivi compromessi, account, sistemi degli esercenti e attacchi di ingegneria sociale rimangono possibili.
La biometria è sufficiente per mettere in sicurezza un account di pagamento?
Nessun singolo controllo è di per sé sufficiente. È necessario combinare sicurezza del dispositivo, robusti sistemi di recupero dell'account, avvisi, monitoraggio e un chiaro processo di risposta.
Verifiche pratiche per l'utente o l'azienda
La tokenizzazione può ridurre l'esposizione del numero di carta sottostante, mentre la biometria aiuta a confermare l'identità dell'utente su un dispositivo; nessuno dei due elimina ogni percorso di frode. Il processo di fallback dell'emittente, il recupero in caso di smarrimento del dispositivo, l'implementazione da parte dell'esercente e i diritti di contestazione rimangono parti importanti del sistema di controllo.
EMVCo descrive la tokenizzazione dei pagamenti all'interno dell'ecosistema delle carte; la tokenizzazione e la biometria affrontano livelli diversi della sicurezza dei pagamenti e non dovrebbero essere trattate come controlli intercambiabili. Leggi il materiale di origine: EMVCo payment tokenisation.
Risorse correlate
Aggiornamenti della piattaforma — Global Investment Reviews
Una panoramica aggiornata di Global Investment Reviews, del suo background aziendale, delle modifiche alla piattaforma, del supporto linguistico e dell'approccio alla traduzione dei contenuti.

Chi siamo - Global Investment Reviews
Global Investment Reviews (GIR) offre analisi basate sulla ricerca su mercati, macroeconomia, materie prime e migrazione degli investimenti per decisioni informate.

Finanza
Esplora l'hub finanziario di GIR per dashboard di mercato, mappe di calore di azioni e indici, copertura di valute e criptovalute e calcolatrici finanziarie. I dati potrebbero subire ritardi.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.