
Perbankan · Pembayaran Digital & Dompet Digital
Keamanan Kartu Kredit: Analisis Tokenisasi dan Autentikasi Biometrik dalam Pembayaran
Pelajari bagaimana tokenisasi dan autentikasi biometrik meningkatkan keamanan kartu kredit, menekan angka penipuan, dan melindungi pembayaran digital di sistem keuangan global.
Keusangan Pengenal Statis dalam Keuangan Global
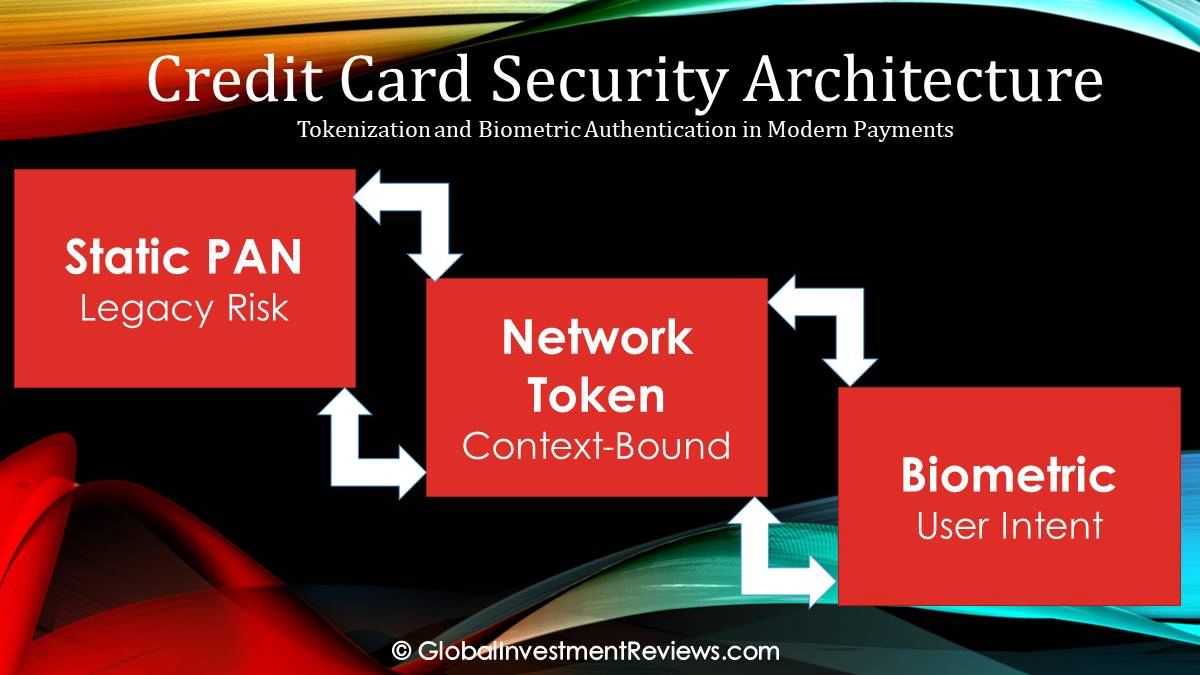
Selama beberapa dekade, ekosistem pembayaran global berjalan pada model keamanan yang menggunakan data akun sensitif sebagai instruksi perutean sekaligus kredensial verifikasi. Ketergantungan pada pengenal statis dan deterministik ini—khususnya Primary Account Number (PAN) dan Card Verification Value (CVV)—menciptakan kerentanan struktural. Seiring transisi sektor keuangan ke lingkungan yang mengutamakan digital (digital-first), pertahanan warisan masa lalu ini terbukti tidak memadai dalam menghadapi industrialisasi kejahatan siber, sehingga menuntut peralihan ke arsitektur keamanan yang dinamis.
Kegagalan Data Deterministik
Keamanan pembayaran tradisional dirancang untuk interaksi fisik di mana kartu disajikan dalam lingkungan yang terkendali. Namun, seiring migrasi perdagangan ke ranah daring, sifat mutlak PAN justru menjadi liabilitas terbesar. Berbeda dengan kata sandi yang dapat diubah secara instan, PAN 16 digit terikat pada kartu fisik dan buku besar akun tertentu. Ketika nomor-nomor ini disimpan dalam basis data pedagang (merchant), nomor tersebut menjadi target bernilai tinggi dan selalu diincar untuk eksfiltrasi data.
Respons besar pertama dari industri ini, standar cip EMV (Europay, Mastercard, and Visa), berhasil mengurangi pengklonan kartu fisik dengan memperkenalkan kriptogram dinamis untuk transaksi tatap muka. Kendati demikian, penguatan Point of Sale (POS) fisik ini memicu "efek kasur air" (waterbed effect), di mana penipuan bergeser ke saluran Card Not Present (CNP). Di lingkungan CNP, keamanan transaksi tetap bergantung pada data statis, sehingga transaksi e-commerce rentan terhadap pembobolan basis data dan pengisian kredensial (credential stuffing).
Baca selengkapnya: Credit Card Churning: A Professional Analysis of Ethical, Legal, and Institutional Risks
Peralihan Menuju Kredensial Terpisah (Decoupled)
Peluncuran ekosistem pembayaran seluler, seperti Apple Pay dan Google Pay, memperkenalkan pemisahan mendasar antara instrumen pembayaran dan transaksi. Dengan memanfaatkan Near Field Communication (NFC) dan Secure Elements (SE) di dalam perangkat keras seluler, bank-bank mulai beralih dari transmisi PAN yang sebenarnya. Transisi ini didorong bukan hanya oleh keinginan untuk memberikan kenyamanan bagi konsumen, tetapi juga oleh biaya operasional yang tidak berkelanjutan akibat siklus "pembobolan dan penerbitan ulang" (breach-and-reissue). Bagi para pemangku kepentingan institusional, prioritas bergeser dari mempertahankan nomor statis menjadi memastikan bahwa kredensial pembayaran bersifat sementara dan terikat secara unik pada pengguna.
Arsitektur Teknis—Kredensial Pengganti (Surrogate) vs. Verifikasi Identitas
Keamanan pembayaran modern ditentukan oleh dua pilar yang saling melengkapi: melindungi data transaksi dan memverifikasi niat pengguna. Hal ini diwujudkan melalui Network Tokenization dan Biometric Authentication.
Mekanisme Network Tokenization
Di bawah standar EMVCo, jaringan utama menggunakan platform seperti Visa Token Service (VTS) dan Mastercard Digital Enablement Service (MDES) untuk mengelola siklus hidup sebuah token. Dalam model ini, PAN 16 digit digantikan oleh pengganti yang tidak memiliki hubungan matematis—yaitu token—yang penggunaannya dibatasi.
- Device-Based Tokens (DPAN): Token ini disediakan untuk Secure Element (SE) tingkat perangkat keras atau Trusted Execution Environment (TEE). Token ini terikat pada ID perangkat tertentu; jika dicegat, token tidak dapat digunakan secara sukses pada perangkat keras lain.
- Network-Based Tokens (Card-on-File): Untuk e-commerce, token menggantikan data kartu yang disimpan di brankas merchant. Karena token ini dibatasi pada merchant tertentu, pelanggaran data di satu peritel tidak akan membahayakan kemampuan konsumen untuk bertransaksi di tempat lain.
Autentikasi Biometrik dan Standar FIDO2
Meskipun tokenisasi mendevaluasi data, biometrik memverifikasi aksesnya. Sistem modern telah beralih dari pencocokan fisik sederhana ke verifikasi kriptografi multifaktor.
- Biometrik Fisik: Sistem seperti FaceID atau sensor sidik jari memanfaatkan kriptografi asimetris. Template biometrik tetap berada di perangkat; kecocokan yang berhasil akan memicu tanda tangan kunci privat yang mengotorisasi pelepasan token pembayaran.
- Biometrik Perilaku (Behavioral Biometrics): Lapisan ini menganalisis sinyal pasif—seperti ritme pengetikan, kecepatan usapan (swipe), dan orientasi perangkat. Menurut pengamatan industri, sinyal-sinyal ini menyediakan lapisan verifikasi berkelanjutan yang membantu mendeteksi Account Takeover (ATO) bahkan ketika kredensial yang sah digunakan.
Analisis Yurisdiksi dan Kerangka Kerja Regulasi Global
Adopsi teknologi ini dimoderasi oleh mandat regulasi regional dan perilaku konsumen. Menjelang tahun 2026, peta global menunjukkan kelompok implementasi yang jelas.
Amerika Utara dan Pusat Keuangan Atlantik
Di Amerika Serikat dan Kanada, FFIEC telah menekankan peralihan dari autentikasi multifaktor (MFA) berbasis SMS ke biometrik yang didukung perangkat keras. Di Kepulauan Cayman dan Bermuda, tingginya konsentrasi aset institusional telah mendorong adopsi dini standar PCI DSS v4.0, menjadikan tokenisasi sebagai prasyarat untuk manajemen risiko.
- Studi Kasus: Sistem transit OMNY (New York) dan UP Express (Toronto) menunjukkan efisiensi token yang terikat perangkat, di mana "pembukaan kunci" (unlock) biometrik berfungsi sebagai otorisasi utama bagi jutaan penglaju (commuter) setiap harinya.
EEA, Swiss, dan Inggris
Eropa beroperasi di bawah persyaratan autentikasi paling ketat di dunia. Transisi ke PSD3 telah memperkuat kebutuhan akan Strong Customer Authentication (SCA).
- Pendorong Pasar: Di kawasan Nordik (Swedia, Norwegia, Denmark, Finlandia) dan Islandia, kerangka identitas digital nasional (misalnya, BankID) terintegrasi dengan biometrik pembayaran. Di Jerman dan Austria, digitalisasi "Girocard" telah menggeser masyarakat yang secara historis berbasis tunai menuju dompet digital bertokenisasi.
- Pusat Keuangan: Di Luksemburg, Irlandia, Belgia, Malta, dan Siprus, tokenisasi adalah lapisan fondasi untuk kliring lintas batas. Yurisdiksi kekayaan tinggi seperti Monako dan Swiss memanfaatkan aplikasi perbankan berbasis biometrik sebagai pertahanan utama untuk transaksi perbankan swasta. Di Inggris, Prancis, Belanda, Italia, dan Spanyol, biometrik ritel semakin lumrah di lingkungan merchant berskala besar.
Timur Tengah dan Asia-Pasifik
Kawasan GCC—khususnya UEA, Arab Saudi, Qatar, dan Kuwait—telah mengalami pertumbuhan pesat dalam pembayaran biometrik, yang didukung oleh inisiatif bank sentral seperti Saudi Vision 2030. Israel tetap menjadi eksportir utama teknologi biometrik perilaku yang menopang aplikasi perbankan global.
Di APAC, Singapura (MAS) dan Hong Kong (HKMA) telah memanfaatkan kotak pasir regulasi (regulatory sandbox) untuk mengintegrasikan tokenisasi ke dalam kerangka kerja aset digital yang lebih luas. Australia dan Selandia Baru memimpin dalam penetrasi pembayaran nirsentuh (contactless), sementara Jepang, Korea Selatan, Taiwan, dan Hong Kong telah sukses memigrasikan sistem transit warisan yang kompleks ke dalam lingkungan bertokenisasi FeliCa dan Samsung Pay.
Baca selengkapnya: Mastering the Amex Ecosystem: Strategic Point Valuation for Business Owners
Global Investment Reviews – Perspektif Strategis
Dari sudut pandang riset, konvergensi antara tokenisasi dan biometrik mewakili pergeseran paling signifikan dalam integritas pembayaran sejak diperkenalkannya pita magnetik.
- Fondasi Tokenisasi: Tokenisasi akan tetap menjadi pilar keamanan fundamental karena mengatasi insentif inti dari kejahatan siber: nilai dari data tersebut. Dengan mengganti pengenal universal dengan pengganti yang spesifik konteks, industri secara efektif menurunkan nilai dari hasil pembobolan basis data.
- Evolusi Biometrik: Meskipun biometrik fisik sangat efektif, industri bergerak menuju Biometrik Pasif/Perilaku untuk mengurangi hambatan (friction). Kendati demikian, para pemangku kepentingan institusional harus tetap waspada terhadap ancaman yang ditimbulkan oleh deepfake berbasis AI, yang mungkin memerlukan integrasi "deteksi keaktifan" (liveness detection) dan analisis penipuan AI di tingkat jaringan.
- Mitigasi Risiko: Risiko strategis yang krusial tetap berupa "Keteruncuan Perangkat" (Hardware Lock-in). Seiring peningkatan ketergantungan lembaga keuangan pada biometrik berbasis perangkat, kendali atas pengalaman autentikasi pelanggan bergeser ke tangan produsen ponsel pintar. Tumpukan keamanan (security stack) yang terdiversifikasi dan berlapis-lapis sangat esensial untuk menjaga otonomi institusional.
Penafian
Artikel ini hanya untuk tujuan pendidikan dan informasi. Artikel ini bukan merupakan nasihat keuangan, hukum, atau keamanan siber. Teknologi keamanan pembayaran, persyaratan regulasi, dan standar implementasi dapat bervariasi menurut yurisdiksi, institusi, dan penyedia layanan. Pembaca disarankan untuk berkonsultasi dengan profesional yang berkualifikasi atau panduan regulasi resmi sebelum mengambil keputusan terkait keamanan atau infrastruktur.
Apa yang harus diverifikasi oleh konsumen dan merchant
Tokenisasi dan biometrik menangani aspek keamanan pembayaran yang berbeda. Token dapat mengurangi keterpaparan nomor kartu utama selama transaksi, sementara pemeriksaan biometrik membantu memverifikasi pengguna pada suatu perangkat; keduanya tidak serta-merta menghilangkan setiap jalur penipuan. Tinjau pengaturan penguncian perangkat, metode pemulihan akun, peringatan transaksi, kontrol merchant, dan proses pelaporan pembayaran yang tidak sah. Merchant harus menguji alur cadangan (fallback flows), pergantian perangkat, aksesibilitas, dan penanganan sengketa alih-alih memperlakukan autentikasi biometrik sebagai strategi penipuan yang utuh.
Saat menilai penyedia pembayaran, tanyakan bagaimana kredensial disimpan, bagaimana token disediakan (provisioned) dan dicabut, catatan (log) apa saja yang tersedia, dan bagaimana insiden eskalasi ditangani. Hindari klaim bahwa teknologi tunggal apa pun dapat membuat sistem pembayaran menjadi “kebal penipuan”.
Pertanyaan yang sering diajukan
Apakah tokenisasi berarti data kartu tidak akan pernah bisa dicuri?
Tidak. Tokenisasi dapat mengurangi keterpaparan nomor kartu yang mendasarinya, tetapi perangkat yang disusupi, akun, sistem merchant, dan serangan rekayasa sosial (social engineering) tetap mungkin terjadi.
Apakah biometrik saja sudah cukup untuk mengamankan akun pembayaran?
Tidak ada kontrol tunggal yang mencukupi. Gabungkan keamanan perangkat, pemulihan akun yang kuat, peringatan, pemantauan, dan proses tanggap darurat yang jelas.
Pemeriksaan praktis untuk pengguna atau bisnis
Tokenisasi dapat mengurangi keterpaparan nomor kartu yang mendasarinya, sementara biometrik membantu mengonfirmasi pengguna pada suatu perangkat; keduanya tidak mengeliminasi setiap jalur penipuan. Proses cadangan (fallback) penerbit, pemulihan saat perangkat hilang, implementasi merchant, dan hak sengketa tetap menjadi bagian penting dari sistem kontrol.
EMVCo menjelaskan tokenisasi pembayaran dalam ekosistem kartu; tokenisasi dan biometrik menangani lapisan keamanan pembayaran yang berbeda dan tidak boleh diperlakukan sebagai kontrol yang dapat saling menggantikan. Baca materi sumber: EMVCo payment tokenisation.
Sumber terkait

Keuangan
Jelajahi pusat keuangan GIR untuk dasbor pasar, peta panas saham dan indeks, liputan mata uang dan kripto, serta kalkulator finansial. Data mungkin mengalami penundaan.
Syarat dan Ketentuan Penggunaan
Syarat dan Ketentuan Penggunaan yang menguraikan aturan situs web, hak kekayaan intelektual, batasan konten, dan tanggung jawab pengguna di Global Investment Reviews.
Kode Etik
Temukan Kode Etik di Global Investment Reviews. Kami mendedikasikan diri pada kenetralan, keaslian, & transparansi dalam analisis keuangan dan geopolitik kami.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.