
बैंकिंग · डिजिटल भुगतान और वॉलेट
क्रेडिट कार्ड सुरक्षा: भुगतान में टोकनाइजेशन और बायोमेट्रिक ऑथेंटिकेशन का विश्लेषण
यह जानें कि कैसे टोकनाइजेशन और बायोमेट्रिक ऑथेंटिकेशन क्रेडिट कार्ड की सुरक्षा बढ़ाते हैं, धोखाधड़ी को कम करते हैं और वैश्विक वित्तीय प्रणालियों में डिजिटल भुगतानों की रक्षा करते हैं।
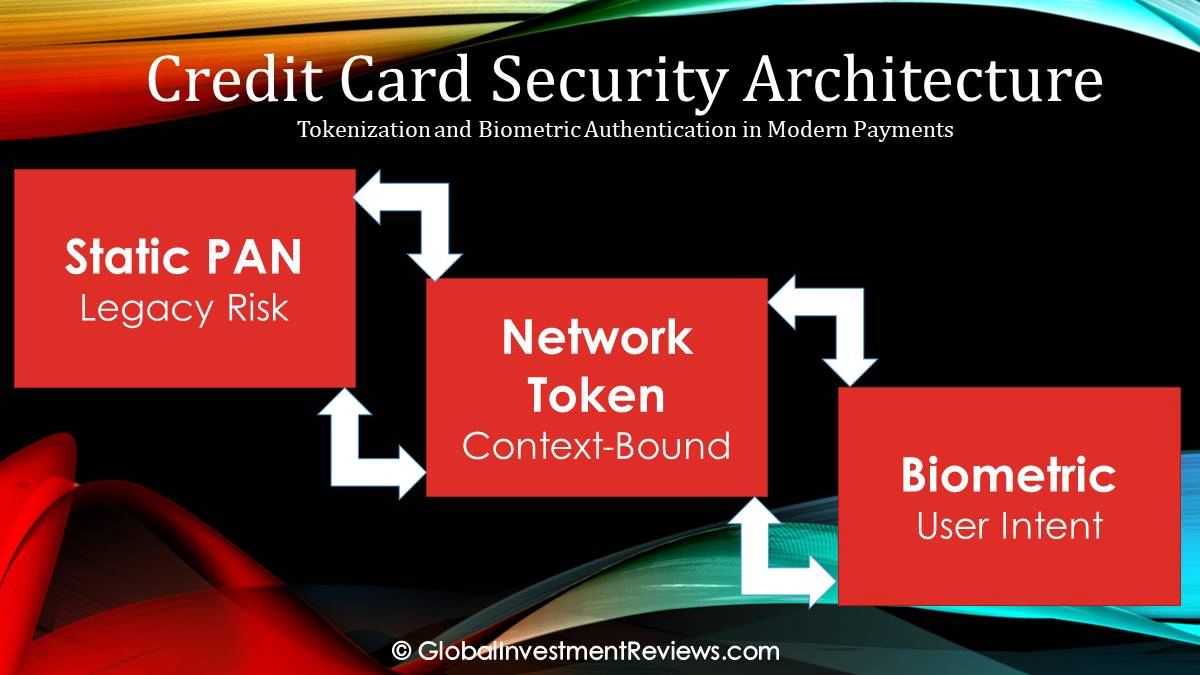
वैश्विक वित्त में स्टैटिक आइडेंटिफ़ायर्स की प्रासंगिकता का समाप्त होना
दशकों तक, वैश्विक भुगतान इकोसिस्टम एक ऐसे सुरक्षा मॉडल पर काम करता रहा जिसमें संवेदनशील खाता डेटा का उपयोग रूटिंग निर्देश और सत्यापन क्रेडेंशियल दोनों के रूप में किया जाता था। स्टैटिक और डिटरमिनिस्टिक आइडेंटिफ़ायर्स—विशेष रूप से प्राइमरी अकाउंट नंबर (PAN) और कार्ड वेरिफ़िकेशन वैल्यू (CVV)—पर इस निर्भरता ने एक संरचनात्मक कमज़ोरी पैदा कर दी। जैसे-जैसे वित्तीय क्षेत्र एक डिजिटल-फ़र्स्ट परिवेश में प्रवेश कर रहा है, साइबर अपराध के औद्योगीकरण के खिलाफ़ ये पुरानी रक्षा प्रणालियाँ अपर्याप्त साबित हुई हैं, जिसके चलते डायनेमिक सुरक्षा आर्किटेक्चर की ओर बदलाव होना अनिवार्य हो गया है।
डिटरमिनिस्टिक डेटा की असफलता
पारंपरिक भुगतान सुरक्षा को भौतिक लेन-देन के लिए डिज़ाइन किया गया था, जहाँ एक नियंत्रित वातावरण में कार्ड प्रस्तुत किया जाता था। हालाँकि, जैसे-जैसे वाणिज्य ऑनलाइन हुआ, PAN की अपरिवर्तनीयता (immutability) उसकी सबसे बड़ी कमज़ोरी बन गई। एक पासवर्ड के विपरीत, जिसे तुरंत बदला जा सकता है, 16-अंकों का PAN एक भौतिक कार्ड और एक विशिष्ट खाता बही (ledger) से जुड़ा होता है। जब इन नंबरों को मर्चेंट डेटाबेस में सहेजा जाता है, तो वे डेटा चोरी करने वालों के लिए उच्च-मूल्य वाले और हमेशा खुले रहने वाले लक्ष्य बन जाते हैं।
उद्योग की पहली बड़ी प्रतिक्रिया, EMV (यूरोपाय, मास्टरकार्ड और वीज़ा) चिप मानक ने आमने-सामने के लेन-देन के लिए एक डायनेमिक क्रिप्टोग्राम पेश करके भौतिक कार्ड क्लोनिंग को सफलतापूर्वक कम किया। फिर भी, भौतिक पॉइंट ऑफ़ सेल (POS) को इस तरह मजबूत करने से "वाटरबेड प्रभाव" पैदा हुआ, जहाँ धोखाधड़ी कार्ड नॉट प्रेजेंट (CNP) चैनलों की ओर स्थानांतरित हो गई। CNP वातावरण में, लेन-देन की सुरक्षा स्टैटिक डेटा पर निर्भर बनी रही, जिससे ई-कॉमर्स लेन-देन डेटाबेस सेंधमारी और क्रेडेंशियल स्टफिंग के प्रति असुरक्षित हो गए।
और पढ़ें: क्रेडिट कार्ड चर्निंग: नैतिक, कानूनी और संस्थागत जोखिमों का एक पेशेवर विश्लेषण
अलग किए गए (Decoupled) क्रेडेंशियल्स की ओर बदलाव
ऐप्पल पे और गूगल पे जैसे मोबाइल भुगतान इकोसिस्टम के लॉन्च ने लेन-देन से भुगतान उपकरण के बुनियादी अलगाव की शुरुआत की। मोबाइल हार्डवेयर के भीतर नियर फ़ील्ड कम्युनिकेशन (NFC) और सिक्योर एलिमेंट्स (SE) का उपयोग करके, बैंकों ने वास्तविक PAN के प्रसारण से दूर जाना शुरू कर दिया। यह बदलाव केवल उपभोक्ता सुविधा की इच्छा से ही प्रेरित नहीं था, बल्कि "ब्रीच-एंड-रीइश्यू" (सेंध और पुनः जारी करने) चक्रों से जुड़ी unsustainable परिचालन लागतों के कारण भी था। संस्थागत हितधारकों के लिए, प्राथमिकता एक स्टैटिक नंबर की रक्षा करने से बदलकर यह सुनिश्चित करने पर केंद्रित हो गई कि भुगतान क्रेडेंशियल अस्थायी और उपयोगकर्ता से विशिष्ट रूप से जुड़ा हुआ दोनों हो।
तकनीकी आर्किटेक्चर—सरोगेट क्रेडेंशियल्स बनाम पहचान सत्यापन
आधुनिक भुगतान सुरक्षा दो पूरक स्तंभों से परिभाषित होती है: लेन-देन के डेटा की सुरक्षा करना और उपयोगकर्ता के इरादे को सत्यापित करना। इन्हें नेटवर्क टोकेनाइजेशन और बायोमेट्रिक प्रमाणीकरण के माध्यम से क्रियान्वित किया जाता है।
नेटवर्क टोकेनाइजेशन की कार्यप्रणाली
EMVCo मानकों के तहत, प्रमुख नेटवर्क किसी टोकन के जीवनचक्र को प्रबंधित करने के लिए वीज़ा टोकन सर्विस (VTS) और मास्टरकार्ड डिजिटल एनेबलमेंट सर्विस (MDES) जैसे प्लेटफार्मों का उपयोग करते हैं। इस मॉडल में, 16-अंकों के PAN को एक गणितीय रूप से असंबंधित सरोगेट—यानी एक टोकन—द्वारा प्रतिस्थापित किया जाता है, जिसके उपयोग पर प्रतिबंध होता है।
- डिवाइस-आधारित टोकन (DPAN): इन्हें किसी डिवाइस के हार्डवेयर-स्तरीय सिक्योर एलिमेंट (SE) या ट्रस्टेड एक्जीक्यूशन एनवायरनमेंट (TEE) पर प्रावधानित किया जाता है। ये टोकन एक विशिष्ट डिवाइस ID से बंधे होते हैं; यदि इन्हें इंटरसेप्ट (बीच में रोकना) कर लिया जाए, तो इनका उपयोग किसी अन्य हार्डवेयर पर सफलतापूर्वक नहीं किया जा सकता है।
- नेटवर्क-आधारित टोकन (कार्ड-ऑन-फाइल): ई-कॉमर्स के लिए, टोकन मर्चेंट वॉल्ट में संग्रहीत कार्ड डेटा की जगह लेते हैं। चूंकि ये टोकन एक विशिष्ट मर्चेंट तक सीमित होते हैं, इसलिए एक रिटेलर के यहाँ डेटा सेंधमारी होने से उपभोक्ता के अन्य जगहों पर लेन-देन करने की क्षमता से समझौता नहीं होता है।
बायोमेट्रिक प्रमाणीकरण और FIDO2 मानक
जबकि टोकेनाइजेशन डेटा के मूल्य को कम करता है, बायोमेट्रिक्स एक्सेस को सत्यापित करते हैं। आधुनिक प्रणालियाँ साधारण भौतिक मिलान से आगे बढ़कर बहु-कारकीय (multi-factor) क्रिप्टोग्राफिक सत्यापन की ओर स्थानांतरित हो चुकी हैं।
- भौतिक बायोमेट्रिक्स: फेसआईडी या फिंगरप्रिंट सेंसर जैसी प्रणालियाँ असममित क्रिप्टोग्राफी (asymmetric cryptography) का उपयोग करती हैं। बायोमेट्रिक टेम्पलेट डिवाइस पर ही रहता है; एक सफल मिलान एक निजी कुंजी हस्ताक्षर को ट्रिगर करता है जो भुगतान टोकन की रिलीज़ को अधिकृत करता है।
- व्यवहार संबंधी (Behavioral) बायोमेट्रिक्स: यह परत निष्क्रिय संकेतों—जैसे कीस्ट्रोक्स की गति, स्वाइप वेग और डिवाइस के झुकाव—का विश्लेषण करती है। उद्योग के प्रेक्षणों के अनुसार, ये संकेत एक निरंतर सत्यापन परत प्रदान करते हैं जो वैध क्रेडेंशियल्स का उपयोग होने पर भी अकाउंट टेकओवर (ATO) का पता लगाने में मदद करते हैं।
क्षेत्रीय विश्लेषण और वैश्विक विनियामक फ्रेमवर्क
इन प्रौद्योगिकियों को अपनाना क्षेत्रीय विनियामक आदेशों और उपभोक्ता व्यवहार द्वारा नियंत्रित होता है। 2026 तक, वैश्विक मानचित्र कार्यान्वयन के स्पष्ट क्लस्टर प्रदर्शित करता है।
उत्तरी अमेरिका और अटलांटिक वित्तीय केंद्र
संयुक्त राज्य अमेरिका और कनाडा में, FFIEC ने SMS-आधारित मल्टी-фактор प्रमाणीकरण (MFA) से हटकर हार्डवेयर-समर्थित बायोमेट्रिक्स की ओर बढ़ने पर जोर दिया है। केमैन द्वीप समूह और बरमूडा में, संस्थागत परिसंपत्तियों के उच्च घनत्व ने PCI DSS v4.0 मानकों को शुरुआती दौर में अपनाए जाने को बढ़ावा दिया है, जिससे जोखिम प्रबंधन के लिए टोकेनाइजेशन एक पूर्व-आवश्यकता बन गया है।
- केस स्टडी: OMNY (न्यू यॉर्क) और UP Express (टोरंटो) पारगमन प्रणाली डिवाइस-बाउंड टोकन की दक्षता को प्रदर्शित करती है, जहाँ बायोमेट्रिक "अनलॉक" लाखों दैनिक यात्रियों के लिए प्राथमिक प्राधिकरण के रूप में कार्य करता है।
EEA, स्विट्जरलैंड और यूके
यूरोप दुनिया की सबसे कठोर प्रमाणीकरण आवश्यकताओं के तहत संचालित होता है। PSD3 में संक्रमण ने स्ट्रॉन्ग कस्टमर ऑथेंटिकेशन (SCA) की अनिवार्यता को और सुदृढ़ किया है।
- मार्केट ड्राइवर्स: नॉर्डिक्स (स्वीडन, नॉर्वे, डेनिमार्क, फिनलैंड) और आइसलैंड में, राष्ट्रीय डिजिटल पहचान फ्रेमवर्क (जैसे BankID) भुगतान बायोमेट्रिक्स के साथ एकीकृत हैं। जर्मनी और ऑस्ट्रिया में, "Girocard" के डिजिटलीकरण ने ऐतिहासिक रूप से नकदी पर आधारित समाज को टोकेनाइज्ड वॉलेट की ओर अग्रसर किया है।
- वित्तीय केंद्र: लक्जमबर्ग, आयरलैंड, बेल्जियम, माल्टा और साइप्रस में, सीमा पार समाशोधन (cross-border clearing) के लिए टोकेनाइजेशन बुनियादी परत है। मोनाको और स्विट्जरलैंड जैसे उच्च-धन क्षेत्राधिकार निजी बैंकिंग लेनदेन के लिए प्राथमिक रक्षा के रूप में बायोमेट्रिक-फर्स्ट बैंकिंग ऐप का उपयोग करते हैं। यूके, फ्रांस, नीदरलैंड, इटली और स्पेन में, बड़े पैमाने पर मर्चेंट वातावरण में खुदरा बायोमेट्रिक्स तेजी से आम हो रहे हैं।
मध्य पूर्व और एशिया-प्रशांत (APAC)
GCC क्षेत्र—विशेष रूप से यूएई, सऊदी अरब, कतर और कुवैत—में केंद्रीय बैंक की पहलों जैसे सऊदी विजन 2030 के समर्थन से बायोमेट्रिक भुगतानों में तीव्र वृद्धि देखी गई है। इजराइल उन व्यवहार संबंधी बायोमेट्रिक तकनीकों का एक महत्वपूर्ण निर्यातक बना हुआ है जो वैश्विक बैंकिंग ऐप्स को शक्ति प्रदान करती हैं।
APAC में, सिंगापुर (MAS) और हाँगकांग (HKMA) ने व्यापक डिजिटल परिसंपत्ति फ्रेमवर्क में टोकेनाइजेशन को एकीकृत करने के लिए विनियामक सैंडबॉक्स का उपयोग किया है। ऑस्ट्रेलिया और न्यूजीलैंड संपर्क रहित भुगतानों की पहुँच में अग्रणी हैं, जबकि जापान, दक्षिण कोरिया, ताइवान और हाँगकांग ने जटिल पुरानी पारगमन प्रणालियों को सफलतापूर्वक FeliCa और Samsung Pay टोकेनाइज्ड वातावरण में स्थानांतरित कर दिया है।
और पढ़ें: एमएक्स इकोसिस्टम में महारत हासिल करना: व्यवसाय मालिकों के लिए रणनीतिक पॉइंट वैल्यूएशन
ग्लोबल इन्वेस्टमेंट रिव्यूज – रणनीतिक दृष्टिकोण
शोध के दृष्टिकोण से, मैग्नेटिक स्ट्रिप की शुरुआत के बाद से भुगतान अखंडता में टोकेनाइजेशन और बायोमेट्रिक्स का अभिसरण सबसे महत्वपूर्ण बदलाव का प्रतिनिधित्व करता है।
- टोकेनाइजेशन की नींव: टोकेनाइजेशन सबसे महत्वपूर्ण सुरक्षा स्तंभ बना रहेगा क्योंकि यह साइबर अपराध के मूल प्रोत्साहन यानी डेटा के मूल्य को संबोधित करता है। एक सार्वभौमिक पहचानकर्ता को संदर्भ-विशिष्ट सरोगेट से प्रतिस्थापित करके, उद्योग प्रभावी रूप से डेटाबेस सेंधमारी के परिणामों को महत्वहीन बना देता है।
- बायोमेट्रिक विकास: हालांकि भौतिक बायोमेट्रिक्स अत्यधिक प्रभावी हैं, लेकिन घर्षण (friction) को कम करने के लिए उद्योग पैसिव/बिहेवियरल बायोमेट्रिक्स की ओर बढ़ रहा है। हालाँकि, संस्थागत हितधारकों को AI-संचालित डीपफ़ेक्स द्वारा उत्पन्न खतरे के प्रति सचेत रहना होगा, जिसके लिए "लाइवनेस डिटेक्शन" और नेटवर्क-स्तरीय AI धोखाधड़ी विश्लेषण के एकीकरण की आवश्यकता हो सकती है।
- जोखिम न्यूनीकरण: "हार्डवेयर लॉक-इन" एक महत्वपूर्ण रणनीतिक जोखिम बना हुआ है। चूंकि वित्तीय संस्थान डिवाइस-आधारित बायोमेट्रिक्स पर अधिक गहराई से निर्भर हैं, इसलिए ग्राहक प्रमाणीकरण अनुभव पर नियंत्रण स्मार्टफोन निर्माताओं की ओर स्थानांतरित हो जाता है। संस्थागत स्वायत्तता बनाए रखने के लिए एक विविध, बहु-स्तरीय सुरक्षा स्टैक आवश्यक है।
अस्वीकरण
यह लेख केवल शैक्षिक और सूचना के उद्देश्यों के लिए है। यह वित्तीय, कानूनी या साइबर सुरक्षा सलाह का गठन नहीं करता है। भुगतान सुरक्षा प्रौद्योगिकियां, विनियामक आवश्यकताएं और कार्यान्वयन मानक क्षेत्राधिकार, संस्थान और सेवा प्रदाता के आधार पर भिन्न हो सकते हैं। पाठकों को सुरक्षा या बुनियादी ढांचे के संबंध में निर्णय लेने से पहले योग्य पेशेवरों या आधिकारिक विनियामक मार्गदर्शन से परामर्श करना चाहिए।
उपभोक्ताओं और व्यापारियों को क्या सत्यापित करना चाहिए
टोकेनाइजेशन और बायोमेट्रिक्स भुगतान सुरक्षा के विभिन्न हिस्सों को संबोधित करते हैं। एक टोकन लेनदेन के दौरान प्राथमिक कार्ड नंबर के जोखिम को कम कर सकता है, जबकि एक बायोमेट्रिक जांच डिवाइस पर उपयोगकर्ता को सत्यापित करने में मदद करती है; इनमें से कोई भी धोखाधड़ी के हर रास्ते को समाप्त नहीं करता है। डिवाइस लॉक सेटिंग्स, खाता पुनर्प्राप्ति के तरीकों, लेनदेन अलर्ट, मर्चेंट नियंत्रण और अनधिकृत भुगतानों की रिपोर्ट करने की प्रक्रिया की समीक्षा करें। व्यापारियों को बायोमेट्रिक प्रमाणीकरण को एक संपूर्ण धोखाधड़ी रणनीति मानने के बजाय फॉलबैक प्रवाह, डिवाइस परिवर्तन, पहुंच और विवाद हैंडलिंग का परीक्षण करना चाहिए।
भुगतान प्रदाता का आकलन करते समय, पूछें कि क्रेडेंशियल्स कैसे संग्रहीत किए जाते हैं, टोकन कैसे प्रावधानित और निरस्त किए जाते हैं, कौन से लॉग उपलब्ध हैं, और घटनाओं को कैसे आगे बढ़ाया (escalate) जाता है। यह दावा करने से बचें कि कोई भी एकल तकनीक भुगतान प्रणाली को "फ्रॉड-प्रूफ" बनाती है।
अक्सर पूछे जाने वाले प्रश्न
क्या टोकेनाइजेशन का मतलब है कि कार्ड डेटा कभी नहीं चुराया जा सकता है?
नहीं। यह अंतर्निहित कार्ड नंबर के जोखिम को कम कर सकता है, लेकिन समझौता किए गए डिवाइस, खाते, मर्चेंट सिस्टम और सोशल-इंजीनियरिंग हमले अभी भी संभव हैं।
क्या भुगतान खाते को सुरक्षित करने के लिए बायोमेट्रिक्स पर्याप्त हैं?
कोई भी एकल नियंत्रण पर्याप्त नहीं है। डिवाइस सुरक्षा, मजबूत खाता पुनर्प्राप्ति, अलर्ट, निगरानी और एक स्पष्ट प्रतिक्रिया प्रक्रिया को संयोजित करें।
उपयोगकर्ता या व्यवसाय के लिए व्यावहारिक जाँच
टोकेनाइजेशन अंतर्निहित कार्ड नंबर के जोखिम को कम कर सकता है, जबकि बायोमेट्रिक्स डिवाइस पर किसी उपयोगकर्ता की पुष्टि करने में मदद करता है; इनमें से कोई भी धोखाधड़ी के हर रास्ते को खत्म नहीं करता है। जारीकर्ता की फॉलबैक प्रक्रिया, डिवाइस-लॉस रिकवरी, मर्चेंट कार्यान्वयन और विवाद अधिकार नियंत्रण प्रणाली के महत्वपूर्ण हिस्से बने हुए हैं।
EMVCo कार्ड इकोसिस्टम के भीतर भुगतान टोकेनाइजेशन का वर्णन करता है; टोकेनाइजेशन और बायोमेट्रिक्स भुगतान सुरक्षा की विभिन्न परतों को संबोधित करते हैं और इन्हें परस्पर बदलने योग्य नियंत्रणों के रूप में नहीं माना जाना चाहिए। स्रोत सामग्री पढ़ें: EMVCo भुगतान टोकेनाइजेशन।
संबंधित संसाधन
साइट मैप - Global Investment Reviews
Global Investment Reviews पर मौजूद हर लेख, टूल और पेज को ब्राउज़ करें और देखें कि प्रत्येक किस भाषा में उपलब्ध है।

टूल्स
हमारे मुफ़्त वित्तीय निवेश टूल्स के साथ अपने पैसों का प्रबंधन बेहतर बनाएं। ROI, चक्रवृद्धि ब्याज (Compound Interest), SIP और बहुत कुछ कैलकुलेट करें। आज ही GIR Finance के साथ डेटा-आधारित निर्णय लें!

फाइनेंस
मार्केट डैशबोर्ड, स्टॉक और इंडेक्स हीटमैप, करेंसी और क्रिप्टो कवरेज, और फाइनेंशियल कैलकुलेटर के लिए GIR के फाइनेंस हब को एक्सप्लोर करें। डेटा में देरी हो सकती है।
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.