
Banque · Paiements numériques et portefeuilles électroniques
Sécurité des cartes de crédit : analyse de la tokenisation et de l'authentification biométrique dans les paiements
Découvrez comment la tokenisation et l'authentification biométrique renforcent la sécurité des cartes de crédit, réduisent la fraude et protègent les paiements numériques à travers les systèmes financiers mondiaux.
L'obsolescence des identifiants statiques dans la finance mondiale
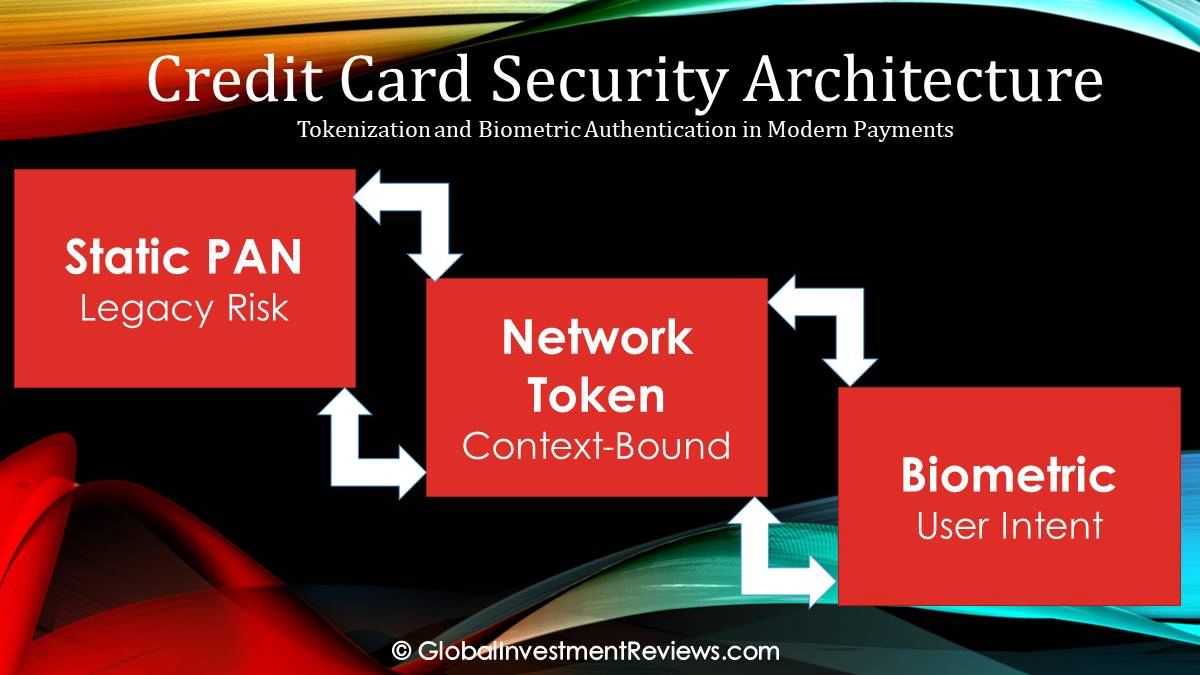
Pendant des décennies, l'écosystème mondial des paiements a fonctionné sur un modèle de sécurité utilisant des données de compte sensibles à la fois comme instruction de routage et comme identifiant de vérification. Cette dépendance à l'égard d'identifiants statiques et déterministes — en particulier le PAN (Primary Account Number) et le CVV (Card Verification Value) — a engendré une vulnérabilité structurelle. À l'heure où le secteur financier bascule vers un environnement axé sur le numérique, ces mécanismes de défense traditionnels se sont révélés impuissants face à l'industrialisation de la cybercriminalité, rendant impérative une transition vers des architectures de sécurité dynamiques.
L'échec des données déterministes
La sécurité des paiements traditionnels a été conçue pour des interactions physiques, où la carte était présentée dans un environnement contrôlé. Cependant, avec la migration du commerce en ligne, l'immuabilité du PAN est devenue son talon d'Achille. Contrairement à un mot de passe, qui peut être modifié instantanément, un PAN à 16 chiffres est indissociable d'une carte physique et d'un registre de compte spécifique. Lorsque ces numéros sont stockés dans les bases de données des marchands, ils constituent des cibles de choix, à haute valeur ajoutée, pour l'exfiltration de données.
La première grande réponse de l'industrie, la norme de puce EMV (Europay, Mastercard et Visa), a permis de réduire efficacement le clonage de cartes physiques en introduisant un cryptogramme dynamique pour les transactions en face-à-face. Néanmoins, ce durcissement du point de vente physique (POS) a provoqué un « effet matelas », la fraude se déplaçant vers les canaux sans présentation de carte (CNP - Card Not Present). Dans l'environnement CNP, la sécurité de la transaction est restée tributaire de données statiques, exposant les transactions e-commerce aux violations de bases données et au credential stuffing (bourrage d'identifiants).
À lire aussi : Credit Card Churning : Une analyse professionnelle des risques éthiques, juridiques et institutionnels
La transition vers des identifiants découplés
Le lancement des écosystèmes de paiement mobile, tels que Apple Pay et Google Pay, a introduit un découplage fondamental entre l'instrument de paiement et la transaction. En exploitant la technologie NFC (Near Field Communication) et les éléments sécurisés SE (Secure Elements) intégrés au matériel mobile, les banques ont amorcé un abandon progressif de la transmission du PAN réel. Cette transition a été motivée non seulement par le désir d'offrir une meilleure expérience utilisateur, mais aussi par les coûts opérationnels insoutenables liés aux cycles de « violation et réémission ». Pour les acteurs institutionnels, la priorité est passée de la protection d'un numéro statique à la garantie que l'identifiant de paiement soit à la fois temporaire et strictement lié à l'utilisateur.
Architecture technique — Identifiants de substitution et vérification d'identité
La sécurité des paiements modernes repose sur deux piliers complémentaires : la protection des données de transaction et la vérification de l'intention de l'utilisateur. Ces objectifs sont atteints grâce à la tokénisation de réseau (Network Tokenization) et à l'authentification biométrique.
Les mécanismes de la tokénisation de réseau
Conformément aux normes EMVCo, les principaux réseaux utilisent des plateformes telles que le Visa Token Service (VTS) et le Mastercard Digital Enablement Service (MDES) pour gérer le cycle de vie d'un token. Dans ce modèle, le PAN à 16 chiffres est remplacé par un substitut mathématiquement indépendant — un token — dont l'utilisation est restreinte.
- Tokens basés sur l'appareil (DPAN) : Ils sont provisionnés dans l'élément sécurisé (SE) ou l'environnement d'exécution de confiance (TEE - Trusted Execution Environment) au niveau du matériel de l'appareil. Ces tokens sont liés à un ID d'appareil spécifique ; s'ils sont interceptés, ils ne peuvent être exploités sur aucun autre matériel.
- Tokens basés sur le réseau (Card-on-File) : Pour le e-commerce, les tokens remplacent les données de carte stockées dans les coffres-forts des marchands. Ces tokens étant limités à un commerçant spécifique, une violation de données chez un e-commerçant ne compromet pas la capacité du consommateur à effectuer des transactions ailleurs.
Authentification biométrique et norme FIDO2
Alors que la tokénisation dévalue la donnée, la biométrie en vérifie l'accès. Les systèmes modernes ont délaissé la simple comparaison physique au profit d'une vérification cryptographique multifacteur.
- Biométrie physique : Des systèmes tels que FaceID ou les capteurs d'empreintes digitales utilisent la cryptographie asymétrique. Le modèle biométrique reste stocké sur l'appareil ; une correspondance réussie déclenche une signature par clé privée qui autorise l'émission du token de paiement.
- Biométrie comportementale : Cette couche analyse des signaux passifs — tels que le rythme de frappe, la vitesse de balayage (swipe) et l'orientation de l'appareil. Selon les observations du secteur, ces signaux offrent un niveau de vérification continu qui aide à détecter les prises de contrôle de compte (ATO - Account Takeover), même lorsque des identifiants légitimes sont utilisés.
Analyse juridictionnelle et cadres réglementaires mondiaux
L'adoption de ces technologies est modulée par les exigences réglementaires régionales et le comportement des consommateurs. En ce début d'année 2026, la carte mondiale fait apparaître des zones d'implémentation distinctes.
Amérique du Nord et plaques tournantes financières de l'Atlantique
Aux États-Unis et au Canada, le FFIEC a insisté sur l'abandon de l'authentification multifacteur (MFA) par SMS au profit de la biométrie matérielle. Dans les Îles Caïmans et aux Bermudes, la forte concentration d'actifs institutionnels a favorisé une adoption précoce des normes PCI DSS v4.0, faisant de la tokénisation un prérequis incontournable en matière de gestion des risques.
- Étude de cas : Les réseaux de transport OMNY (New York) et UP Express (Toronto) illustrent l'efficacité des tokens liés aux appareils, où le « déverrouillage » biométrique sert d'autorisation principale pour des millions de navetteurs quotidiens.
L'Espace Économique Européen (EEE), la Suisse et le Royaume-Uni
L'Europe applique les exigences d'authentification les plus strictes au monde. La transition vers la directive PSD3 a renforcé la nécessité d'une authentification forte du client (SCA - Strong Customer Authentication).
- Moteurs du marché : Dans les pays nordiques (Suède, Norvège, Danemark, Finlande) et en Islande, les cadres nationaux d'identité numérique (par ex., BankID) sont intégrés aux paiements biométriques. En Allemagne et en Autriche, la numérisation de la « Girocard » a poussé une société historiquement attachée au numéraire vers les portefeuilles tokénisés.
- Centres financiers : Au Luxembourg, en Irlande, en Belgique, à Malte et à Chypre, la tokénisation constitue la couche fondamentale du compensation transfrontalière. Les juridictions à forte concentration de capitaux comme Monaco et la Suisse utilisent des applications bancaires privilégiant la biométrie comme premier rempart pour les transactions de banque privée. Au Royaume-Uni, en France, aux Pays-Bas, en Italie et en Espagne, la biométrie de détail s'impose de plus en plus dans les environnements marchands de grande envergure.
Moyen-Orient et Asie-Pacifique
La région du CCG — en particulier les Émirats arabes unis, l'Arabie saoudite, le Qatar et le Koweït — connaît une croissance fulgurante des paiements biométriques, soutenue par des initiatives de banques centrales telles que Saudi Vision 2030. Israël demeure un exportateur majeur de technologies de biométrie comportementale qui sous-tendent les applications bancaires mondiales.
En Asie-Pacifique, Singapour (MAS) et Hong Kong (HKMA) ont eu recours à des bacs à sable réglementaires (regulatory sandboxes) pour intégrer la tokénisation à des cadres d'actifs numériques plus larges. L'Australie et la Nouvelle-Zélande sont en pointe sur le front du sans contact, tandis que le Japon, la Corée du Sud, Taïwan et Hong Kong ont migré avec succès des infrastructures de transport complexes vers les environnements tokénisés FeliCa et Samsung Pay.
À lire aussi : Maîtriser l'écosystème Amex : Évaluation stratégique des points pour les chefs d'entreprise
Global Investment Reviews – Perspective stratégique
D'un point de vue analytique, la convergence de la tokénisation et de la biométrie représente la mutation la plus importante pour l'intégrité des paiements depuis l'introduction de la piste magnétique.
- Le socle de la tokénisation : La tokénisation restera le pilier fondamental de la sécurité car elle s'attaque à la motivation première de la cybercriminalité : la valeur de la donnée. En remplaçant un identifiant universel par un substitut lié au contexte, l'industrie déprécie de fait le fruit d'une violation de base de données.
- L'évolution biométrique : Bien que la biométrie physique s'avère hautement efficace, l'industrie s'oriente vers la biométrie passive et comportementale afin de fluidifier l'expérience utilisateur. Les parties prenantes institutionnelles doivent néanmoins rester attentives à la menace que représentent les deepfakes pilotés par l'IA, qui pourraient exiger l'intégration d'une « détection de vivacité » (liveness detection) combinée à une analyse antifraude par IA au niveau du réseau.
- Atténuation des risques : Le « verrouillage matériel » (hardware lock-in) demeure un risque stratégique critique. À mesure que les institutions financières s'appuient plus lourdement sur la biométrie liée aux appareils, le contrôle de l'expérience d'authentification client glisse vers les fabricants de smartphones. Une architecture de sécurité diversifiée et multicouche est essentielle pour préserver l'autonomie institutionnelle.
Avertissement
Cet article est fourni à des fins éducatives et d'information uniquement. Il ne constitue en aucun faut un conseil financier, juridique ou en matière de cybersécurité. Les technologies de sécurité des paiements, les exigences réglementaires et les normes de mise en œuvre peuvent varier selon la juridiction, l'institution et le prestataire de services. Les lecteurs sont invités à consulter des professionnels qualifiés ou les autorités de régulation officielles avant de prendre toute décision relative à la sécurité ou aux infrastructures.
Ce que les consommateurs et les marchands doivent vérifier
La tokénisation et la biométrie répondent à des aspects différents de la sécurité des paiements. Si un token peut réduire l'exposition du numéro de carte principal lors d'une transaction, un contrôle biométrique permet de vérifier l'utilisateur sur un appareil ; aucune de ces solutions n'élimine l'intégralité des vecteurs de fraude. Examinez les paramètres de verrouillage des appareils, les méthodes de récupération de compte, les alertes de transaction, les contrôles marchands ainsi que la procédure de signalement des paiements non autorisés. Les marchands doivent tester les flux de repli (fallback), les changements d'appareil, l'accessibilité et la gestion des litiges au lieu de considérer l'authentification biométrique comme une stratégie antifraude exhaustive.
Lors de l'évaluation d'un prestataire de paiement, interrogez-le sur le mode de stockage des identifiants, les modalités de provisionnement et de révocation des tokens, les journaux d'activité (logs) disponibles, ainsi que sur la procédure d'escalade en cas d'incident. Évitez d'affirmer qu'une technologie isolée rend un système de paiement « infaillible » face à la fraude.
Foire aux questions (FAQ)
La tokénisation signifie-t-elle que les données de carte ne peuvent jamais être volées ?
Non. Elle permet de réduire l'exposition du numéro de carte sous-jacent, mais les appareils compromis, les comptes piratés, les systèmes marchands défaillants et les attaques par ingénierie sociale restent possibles.
La biométrie suffit-elle à sécuriser un compte de paiement ?
Aucun mécanisme de contrôle unique n'est suffisant à lui seul. Il convient de combiner la sécurité des appareils, une récupération de compte robuste, des alertes, de la surveillance et un processus clair de réaction aux incidents.
Vérifications pratiques pour l'utilisateur ou l'entreprise
La tokénisation permet de réduire l'exposition du numéro de carte sous-jacent, tandis que la biométrie aide à identifier un utilisateur sur un terminal ; aucune de ces approches n'élimine tous les chemins de la fraude. Le processus de repli de l'émetteur, la récupération en cas de perte de l'appareil, l'intégration côté marchand et les droits de contestation demeurent des composantes essentielles du système de contrôle.
EMVCo décrit la tokénisation des paiements au sein de l'écosystème des cartes ; la tokénisation et la biométrie ciblent des couches différentes de la sécurité des paiements et ne doivent pas être traitées comme des contrôles interchangeables. Consultez la source originale : Tokénisation des paiements EMVCo.
Ressources associées

Finance
Explorez le hub financier de GIR pour accéder aux tableaux de bord des marchés, aux cartes thermiques des actions et des indices, au suivi des devises et des cryptomonnaies, ainsi qu'aux calculateurs financiers. Les données peuvent être différées.
Plan du site - Global Investment Reviews
Parcourez l'ensemble des articles, outils et pages de Global Investment Reviews et découvrez les langues dans lesquelles ils sont disponibles.
Conditions Générales d'Utilisation
Conditions Générales d'Utilisation définissant les règles du site web, les droits de propriété intellectuelle, les limitations de contenu et les responsabilités des utilisateurs chez Global Investment Reviews.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.