
الخدمات المصرفية · المدفوعات الرقمية والمحافظ الإلكترونية
أمن بطاقات الائتمان: تحليل الترميز والمصادقة البيومترية في المدفوعات
استكشف كيف يعمل الترميز والمصادقة البيومترية على تعزيز أمن بطاقات الائتمان، وتقليل عمليات الاحتيال، وحماية المدفوعات الرقمية عبر الأنظمة المالية العالمية.
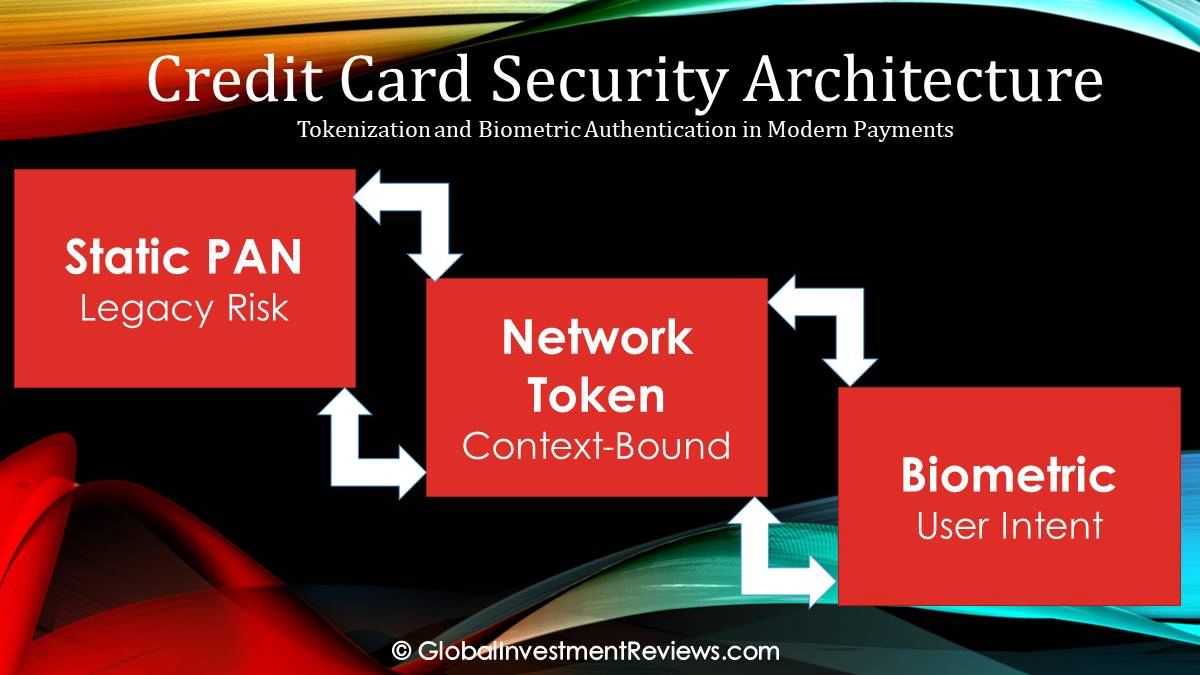
تقادم المعرّفات الثابتة في قطاع المال العالمي
لعقود طويلة، عمل نظام المدفوعات العالمي وفق نموذج أمني يعتمد على بيانات الحسابات الحساسة بوصفها تعليمة توجيه وبيان تحقّق في آنٍ واحد. وقد أدى هذا الاعتماد على معرّفات ثابتة وحتمية— وتحديداً رقم الحساب الأساسي (PAN) وقيمة التحقق من البطاقة (CVV) — إلى خلق ثغرة هيكلية. ومع انتقال القطاع المالي نحو بيئة رقمية أولاً، أثبتت خطوط الدفاع التقليدية هذه عجزها في مواجهة تصنيع الجرائم السيبرانية، مما فرض ضرورة التحول نحو بنيات أمنية ديناميكية.
فشل البيانات الحتمية
صُمِّمت أمنية المدفوعات التقليدية لتناسب المعاملات الفعلية التي تُقدَّم فيها البطاقة ضمن بيئة خاضعة للرقابة. ومع ذلك، ومع انتقال التجارة إلى الإنترنت، أصبحت ثباتية رقم الحساب الأساسي أكبر نقاط ضعفك؛ فعلى عكس كلمة المرور التي يمكن تغييرها فوراً، يترتبط رقم الحساب الأساسي المكون من 16 رقماً ببطاقة فعلية ودفتر حسابات محدد. وعندما تُخزَّن هذه الأرقام في قواعد بيانات التجار، فإنها تمثل أهدافاً عالية القيمة ومستمرة لاستخراج البيانات.
وقد نجح الاستجابة الرئيسية الأولى للقطاع، والمتمثلة في معيار رقاقة EMV (يوروباي، ماستركارد، وويزا)، في الحد من عمليات استنساخ البطاقات الفعلية عبر إدخال شفرة ديناميكية (Cryptogram) للمعاملات التي تتم وجهاً لوجه. ومع ذلك، أدى هذا التحصين لنقاط البيع الفعلية (POS) إلى "تأثير المرتبة الهوائية" (Waterbed Effect)، حيث انتقلت الاحتيالات إلى قنوات البطاقة غير المقدمة (CNP). وفي بيئة البطاقة غير المقدمة، ظلت أمنية المعاملة معتمدة على البيانات الثابتة، مما جعل المعاملات الإلكترونية عرضة لاختراق قواعد بيانات التجار وهجمات حشو بيانات الاعتماد.
اقرأ المزيد: التنقل بين بطاقات الائتمان: تحليل مهني للمخاطر الأخلاقية والقانونية والمؤسسية
التحول نحو بيانات الاعتماد المفصولة
أدى إطلاق منظومات المدفوعات عبر الهواتف المحولة، مثل Apple Pay وGoogle Pay، إلى فصل جذري لأداة الدفع عن عملية المعاملة نفسها. ومن خلال استخدام تقنية الاتصال القريب المدى (NFC) والعناصر الآمنة (SE) داخل الأجهزة المحولة، بدأت البنوك بالابتعاد عن نقل رقم الحساب الأساسي الفعلي. ولم يكن هذا التحول مدفوعاً برغبة في توفير الراحة للمستهلك فحسب، بل بالتكاليف التشغيلية غير المستدامة المرتبطة بدورات "الاختراق وإعادة الإصدار". وبالنسبة للأطراف المؤسسية الفاعلة، تحولت الأولوية من الدفاع عن رقم ثابت إلى ضمان أن تكون بيانات اعتماد الدفع مؤقتة ومرتبطة بشكل فريد بالمستخدم.
البنية التقنية — بيانات الاعتماد البديلة مقابل التحقق من الهوية
تُعرّف أمنية المدفوعات الحديثة من خلال ركيزتين متكاملتين: حماية بيانات المعاملات، والتحقق من نية المستخدم. ويتم تحقيق ذلك من خلال ترميز الشبكات (Network Tokenization) والمصادقة البيومترية (Biometric Authentication).
آليات ترميز الشبكات
بموجب معايير EMVCo، تستخدم الشبكات الكبرى منصات مثل خدمة رموز ويزا (VTS) وخدمة تمكين المدفوعات الرقمية من ماستركارد (MDES) لإدارة دورة حياة الرمز (Token). وفي هذا النموذج، يتم استبدال رقم الحساب الأساسي المكون من 16 رقماً ببديل رياضي غير مرتبط به — وهو الرمز (Token)— والذي يُقيد استخدامه.
- الرموز القائمة على الأجهزة (DPAN): يتم توفير هذه الرموز للعنصر الآمن (SE) أو بيئة التنفيذ الموثوقة (TEE) على مستوى الأجهزة المحمولة. وتكون هذه الرموز مرتبطة بمعرّف جهاز محدد؛ وإذا تم اعتراضها، فلا يمكن استخدامها بنجاح على أي جهاز آخر.
- الرموز القائمة على الشبكة (البطاقة المخزنة لدى التاجر): بالنسبة للتجارة الإلكترونية، تحل الرموز محل بيانات البطاقات المخزنة في خزائن التجار. ونظراً لأن هذه الرموز مقيدة بتاجر معين، فإن اختراق البيانات لدى بائع تجزئة واحد لا يُعرّض قدرة المستهلك على إجراء المعاملات في أماكن أخرى للخطر.
المصادقة البيومترية ومعيار FIDO2
بينما يعمل الترميز على إبطال قيمة البيانات، تتحقق البيومترية من الوصول. لقد تحولت الأنظمة الحديثة من المطابقة الجسدية البسيطة إلى التحقق التشفيري متعدد العوامل.
- البيومترية الجسدية: تستخدم أنظمة مثل FaceID أو مستشعرات بصمات الأصابع التشفير غير المتماثل. يبقى القالب البيومتري على الجهاز؛ وتؤدي المطابقة الناجحة إلى تشغيل توقيع بمفتاح خاص يخول إصدار رمز الدفع.
- البيومترية السلوكية: تحلل هذه الطبقة الإشارات السلبية — مثل إيقاع ضغطات المفاتيح، وسرعة التمرير، واتجاه الجهاز. وحسب ملاحظات قطاع الصناعة، توفر هذه الإشارات طبقة تحقق مستمرة تساعد في اكتشاف الاستيلاء على الحساب (ATO) حتى عندما تُستخدَم بيانات الاعتماد المشروعة.
التحليل القضائي والأطر التنظيمية العالمية
يخضع تبني هذه التقنيات لمدخلات تنظيمية إقليمية وسلوك المستهلك. اعتباراً من عام 2026، تظهر الخريطة العالمية مجموعات مميزة من عمليات التطبيق.
أمريكا الشمالية والمراكز المالية الأطلسية
في الولايات المتحدة وكندا، أكدت هيئة فحص المؤسسات المالية الفيدرالية (FFIEC) على الابتعاد عن المصادقة متعددة العوامل (MFA) القائمة على الرسائل القصيرة (SMS) لصالح القياسات الحيوية المدعومة بالأجهزة. وفي جزر كايمان وبرمودا، أدى الكثافة العالية للأصول المؤسسية إلى اعتماد مبكر لمعايير PCI DSS v4.0، مما جعل الترميز متطلباً أساسياً لإدارة المخاطر.
- دراسة حالة: تُظهر أنظمة النقل OMNY (في نيويورك) وUP Express (في تورونتو) كفاءة الرموز المرتبطة بالأجهزة، حيث يُعد "فتح القفل" البيومتري التفويض الأساسي لملايين الركاب يومياً.
المنطقة الاقتصادية الأوروبية، سويسرا، والمملكة المتحدة
تعمل أوروبا بموجب متطلبات المصادقة الأكثر صرامة في العالم. وقد عزز الانتقال إلى PSD3 ضرورة تطبيق المصادقة القوية للعملاء (SCA).
- محركات السوق: في دول الشمال (السويد، النرويج، الدنمارك، فنلندا) وأيسلندا، تندمج أطر الهوية الرقمية الوطنية (مثل BankID) مع القياسات الحيوية للمدفوعات. وفي ألمانيا والنمسا، أدى رقمنة بطاقة "Girocard" إلى تحويل مجتمع كان يعتمد تاريخياً على النقد نحو المحافظ المترمزة.
- المراكز المالية: في لوكسمبورغ، أيرلندا، بلجيكا، مالطا، وقبرص، يُعد الترميز الطبقة الأساسية للتسوية عبر الحدود. وتستخدم ولايات الثروات العالية مثل مناكو وسويسرا تطبيقات الخدمات المصرفية القائمة أولاً على البيومترية كدفاع أساسي للمعاملات المصرفية الخاصة. وفي المملكة المتحدة، فرنسا، هولندا، إيطاليا، وأسبانيا، تصبح القياسات الحيوية للأفراد شائعة بشكل متزايد في بيئات التجار واسعة النطاق.
الشرق الأوسط وآسيا والمحيط الهادئ
شهدت منطقة مجلس التعاون الخليجي — وتحديداً الإمارات العربية المتحدة، المملكة العربية السعودية، قطر، والكويت — نمواً سريعاً في المدفوعات البيومترية، بدعم من مبادرات البنوك المركزية مثل رؤية السعودية 2030. وتظل إسرائيل مصدراً رئيسياً لتقنيات القياسات الحيوية السلوكية التي تدعم التطبيقات المصرفية العالمية.
أما في آسيا والمحيط الهادئ، فقد استغلت سنغافورة (MAS) وهونغ كونغ (HKMA) البيئات الرملية التنظيمية (Regulatory Sandboxes) لدمج الترميز ضمن أطر الأصول الرقمية الأوسع. وتتصدر أستراليا ونيوزيلندا في انتشار المدفوعات بلا تماس، بينما قامت اليابان، كوريا الجنوبية، تايوان، وهونغ كونغ بنجاح بنقل أنظمة النقل القديمة المعقدة إلى بيئات FeliCa وSamsung Pay المترمزة.
اقرأ المزيد: إتقان منظومة أمريكان إكسبريس: التقييم الاستراتيجي للنقاط لأصحاب الأعمال
Global Investment Reviews – منظور استراتيجي
من منظور بحثي، يمثل تقارب الترميز والقياسات الحيوية أهم تحول في سلامة المدفوعات منذ إدخال الشريط المغناطيسي.
- أساس الترميز: سيظل الترميز ركيزة الأمان الأساسية لأنه يتعامل مع الحافز الجوهري للجريمة السيبرانية: قيمة البيانات. ومن خلال استبدال المعرّف الشامل ببديل مخصص لسياق معين، يقوم القطاع فعلياً بإبطال قيمة نتائج اختراق قاعدة البيانات.
- التطور البيومتري: في حين أن القياسات الحيوية الجسدية فعالة للغاية، يتجه القطاع نحو القياسات الحيوية السلبية / السلوكية لتقليل الاحتكاك. ومع ذلك، يجب على الأطراف المؤسسية الفاعلة أن تظل على دراية بالتهديد الذي تشكله التزييفات العميقة المدعومة بالذكاء الاصطناعي، والتي قد تتطلب دمج "كشف الحيوية" وتحليل الاحتيال عبر الذكاء الاصطناعي على مستوى الشبكة.
- تخفيف المخاطر: لا يزال خطر استراتيجي حاسم يتمثل في "الارتباط بالأجهزة". ومع اعتماد المؤسسات المالية بشكل أكبر على القياسات الحيوية القائمة على الأجهزة، يتحول التحكم في تجربة مصادقة العملاء نحو مصنعي الهواتف الذكية. وعليه، فإن تكديس أمان متنوع ومتعدد الطبقات يُعد أمراً بالغ الأهمية للحفاظ على الاستقلالية المؤسسية.
إخلاء مسؤولية
هذه المقالة لأغراض تعليمية وإعلامية فقط. ولا تشكل استشارة مالية أو قانونية أو أمنية سيبرانية. قد تختلف تقنيات أمن المدفوعات، والمتطلبات التنظيمية، ومعايير التنفيذ حسب الاختصاص القضائي والمؤسسة ومزود الخدمة. يجب على القراء استشارة المهنيين المؤهلين أو التوجيهات التنظيمية الرسمية قبل اتخاذ قرارات تتعلق بالأمان أو البنية التحتية.
ما ينبغي للمستهلكين والتجار التحقق منه
يتناول الترميز والقياسات الحيوية أجزاء مختلفة من أمان المدفوعات. يمكن للرمز تقليل تعرض رقم البطاقة الأساسي أثناء المعاملة، بينما يساعد التحقق البيومتري في التحقق من المستخدم على الجهاز؛ ولا يلغي أي منهما كل مسار احتيال. راجع إعدادات قفل الجهاز، وطرق استرداد الحساب، وتنبيهات المعاملات، وعضويات التحكم الخاصة بالتاجر، وعملية الإبلاغ عن المدفوعات غير المصرح بها. يجب على التجار اختبار مسارات التراجع، وتغييرات الجهاز، وإمكانية الوصول، ومعالجة النزاعات بدلاً من التعامل مع المصادقة البيومترية كاستراتيجية احتيال كاملة.
عند تقييم مزود الدفع، اسأل عن كيفية تخزين بيانات الاعتماد، وكيفية توفير الرموز وإلغائها، وما هي السجلات المتاحة، وكيف يتم التصعيد في حالات الحوادث. وتجنب الادعاء بأن أي تقنية منفردة تجعل نظام الدفع "منيعاً ضد الاحتيال".
الأسئلة الشائعة
هل يعني الترميز عدم سرقة بيانات البطاقة أبداً؟
لا. يمكن أن يقلل من تعرض رقم البطاقة الأساسي، لكن الأجهزة المخترقة، والحسابات، ونظُم التجار، وهجمات الهندسة الاجتماعية تظل أموراً ممكنة.
هل القياسات الحيوية كافية لتأمين حساب الدفع؟
لا توجد سيطرة واحدة كافية بمفردها. يجب دمج أمان الجهاز، واسترداد الحساب القوي، والتنبيهات، والمراقبة، وعملية استجابة واضحة.
الفحوصات العملية للمستخدم أو الشركة
يمكن أن يقلل الترميز من تعرض رقم البطاقة الأساسي، بينما تساعد القياسات الحيوية في تأكيد المستخدم على الجهاز؛ ولا يلغي أي منهما كل مسار احتيال. تظل عملية التراجع الخاصة بالمصدر، واستعادة فقدان الجهاز، وتنفيذ التاجر، وحقوق النزاع أجزاء مهمة من نظام التحكم.
تصف منظمة EMVCo ترميز المدفوعات داخل منظومة البطاقات؛ حيث يتناول الترميز والقياسات الحيوية طبقات مختلفة من أمان المدفوعات ولا ينبغي معاملتهما كضوابط قابلة للتبديل. اقرأ المادة المصدرية: ترميز المدفوعات من EMVCo.
موارد ذات صلة
خريطة الموقع - Global Investment Reviews
تصفح كل مقال وأداة وصفحة على موقع Global Investment Reviews واعرف اللغات المتوفرة لكل منها.

الأدوات
تحكم بأموالك بكفاءة باستخدام أدوات الاستثمار المالي المجانية لدينا. احسب عائد الاستثمار (ROI)، والفائدة المركبة، وخطة الاستثمار المنتظمة (SIP) وغيرها الكثير. اتخذ قرارات مبنية على البيانات مع GIR Finance اليوم!

المالية
استكشف مركز الشؤون المالية في GIR للاطلاع على لوحات معلومات الأسواق، والخرائط الحرارية للأسهم والمؤشرات، وتغطية العملات والعملات الرقمية، والحاسبات المالية. قد تكون البيانات متأخرة.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.