
Bank · Digitala betalningar och plånböcker
Kreditkortssäkerhet: En analys av tokenisering och biometrisk autentisering vid betalningar
Utforska hur tokenisering och biometrisk autentisering förbättrar kreditkortssäkerheten, minskar bedrägerier och skyddar digitala betalningar inom globala finansiella system.
När statiska identifierare blir föråldrade i den globala finansvärlden
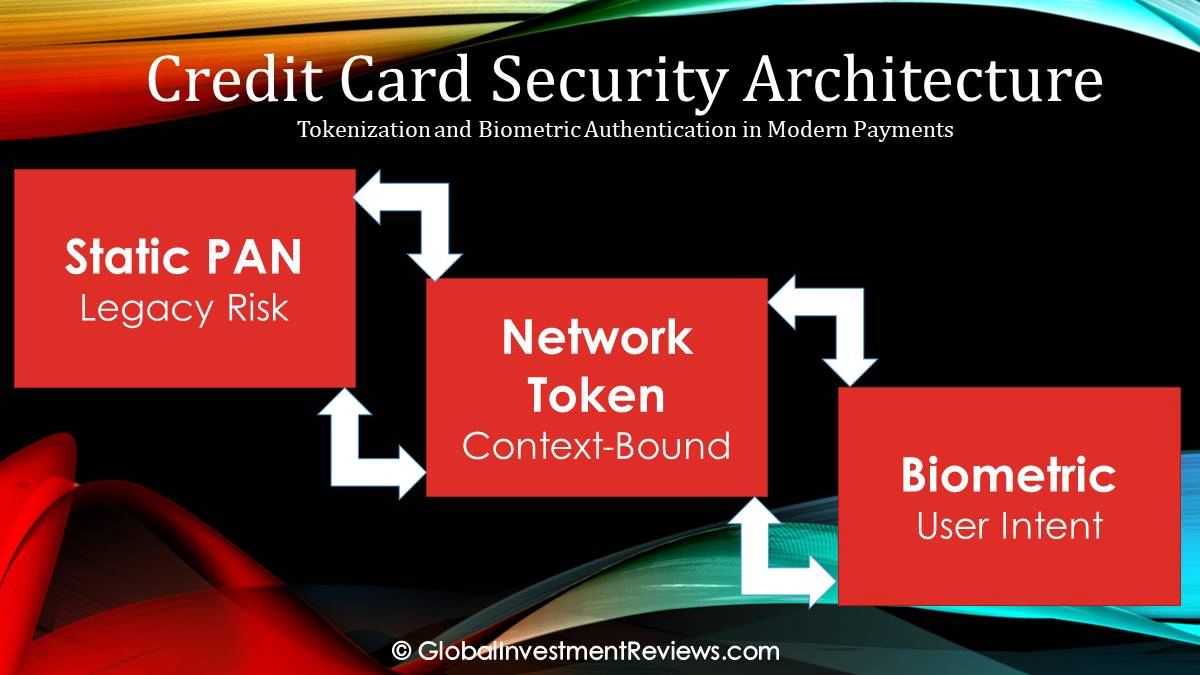
Under årtionden har det globala betalningsekosystemet vilat på en säkerhetsmodell där känsliga kontodata har fungerat både som dirigeringsinstruktion och verifieringsuppgift. Denna tilltro till statiska, deterministiska identifierare – närmare bestämt Primary Account Number (PAN) och Card Verification Value (CVV) – har skapat en strukturell sårbarhet. I takt med att finanssektorn ställer om till en digital-first-miljö har dessa äldre skydd visat sig otillräckliga mot cyberbrottslighetens industrialisering, vilket gör en övergång till dynamiska säkerhetsarkitekturer nödvändig.
Det deterministiska datans misslyckande
Traditionell betalningssäkerhet utformades för fysiska interaktioner där ett kort presenterades i en kontrollerad miljö. När handeln flyttade ut på nätet blev dock PAN-numrets oföränderlighet dess största svaghet. Till skillnad från ett lösenord, som kan ändras omedelbart, är ett 16-sidigt PAN knutet till ett fysiskt kort och en specifik kontobok. När dessa nummer lagras i handlarnas databaser utgör de högvärdiga, ständigt aktuella måltavlor för dataintrång.
Branschens första storskaliga svar, chipstandarden EMV (Europay, Mastercard och Visa), lyckades minska fysisk kortkloning genom att införa ett dynamiskt kryptogram för transaktioner ansikte mot ansikte. Denna skärpning av den fysiska betalterminalen (POS) ledde emellertid till en så kallad "vattensängseffekt", där bedrägerierna flyttade till kanaler för köp där kortet inte är närvarande (Card Not Present – CNP). I CNP-miljön förblev transaktionens säkerhet beroende av statiska data, vilket lämnade e-handelstransaktionerna sårbara för databasintrång och kapning av inloggningsuppgifter (credential stuffing).
Läs mer: Credit Card Churning: A Professional Analysis of Ethical, Legal, and Institutional Risks
Skiftet mot frikopplade inloggningsuppgifter
Lanseringen av ekosystem för mobila betalningar, såsom Apple Pay och Google Pay, innebar att betalningsinstrumentet frikopplades från själva transaktionen i grunden. Genom att använda Near Field Communication (NFC) och säkra element (Secure Elements – SE) i mobil hårdvara började bankerna gå bort från överföringen av det faktiska PAN-numret. Denna övergång drevs inte bara av en önskan om konsumentvänlighet, utan av de ohållbara driftskostnader som är förknippade med cykler där kort måste spärras och utfärdas på nytt. För institutionella intressenter flyttades prioriteten från att försvara ett statiskt nummer till att säkerställa att betalningsuppgiften både var tillfällig och unikt bunden till användaren.
Teknisk arkitektur – surrogatuppgifter kontra identitetsverifiering
Modern betalningssäkerhet definieras av två kompletterande pelare: att skydda transaktionsdata och att verifiera användarens avsikt. Detta förverkligas genom Network Tokenization och biometrisk autentisering.
Mekaniken bakom nätverkstokenisering
Enligt EMVCo:s standarder använder stora nätverk plattformar som Visa Token Service (VTS) och Mastercard Digital Enablement Service (MDES) för att hantera livscykeln för en token. I denna modell ersätts det 16-siffriga PAN-numret av ett matematiskt orelaterat surrogat – en token – vars användning är begränsad.
- Enhetsbaserade tokens (DPAN): Dessa utfärdas till en enhets hårdvarubaserade Secure Element (SE) eller Trusted Execution Environment (TEE). Dessa tokens är bundna till ett specifikt enhets-ID; om de avlyssnas kan de inte användas på någon annan hårdvara.
- Nätverksbaserade tokens (Card-on-File): För e-handel ersätter tokens lagrade kortuppgifter i handlarens valv. Eftersom dessa tokens är begränsade till en specifik handlare äventyrar inte ett databasintrång hos en återförsäljare konsumentens möjlighet att handla på andra ställen.
Biometrisk autentisering och FIDO2-standarden
Medan tokenisering minskar datans värde vid ett eventuellt intrång, verifierar biometri själva åtkomsten. Moderna system har gått från enkel fysisk matchning till multifaktor-kryptografisk verifiering.
- Fysisk biometri: System som FaceID eller fingotryckssensorer använder asymmetrisk kryptering. Den biometriska mallen stannar på enheten; en lyckad matchning utlöser en privat nyckelsignatur som godkänner frisläppandet av betalningstoken.
- Beteendebiometri: Detta skikt analyserar passiva signaler – såsom tangenttryckningsrytm, svephastighet och enhetens orientering. Enligt branschkännedom tillhandahåller dessa signaler ett kontinuerligt verifieringslager som hjälper till att upptäcka kontokapning (Account Takeover – ATO) även när legitima inloggningsuppgifter används.
Jurisdiktionell analys och globala regelverk
Införandet av dessa teknologier dämpas av regionala regelverk och konsumenters beteende. År 2026 uppvisar den globala kartan tydliga implementeringskluster.
Nordamerika och atlantiska finansnav
I USA och Kanada har FFIEC betonat övergången från SMS-baserad multifaktorautentisering (MFA) till hårdvarubaserad biometri. På Caymanöarna och i Bermuda har den höga koncentrationen av institutionella tillgångar lett till ett tidigt införande av PCI DSS v4.0-standarder, vilket gör tokenisering till en förutsättning för riskhantering.
- Fallstudie: Kollektivtrafiksystemen OMNY (New York) och UP Express (Toronto) visar på effektiviteten hos enhetsbundna tokens, där den biometriska "upplåsningen" fungerar som primär auktorisering för miljontals dagliga pendlare.
EES, Schweiz och Storbritannien
Europa tillämpar världens strängaste autentiseringskrav. Övergången till PSD3 har ytterligare befäst nödvändigheten av stark kundautentisering (Strong Customer Authentication – SCA).
- Marknadsdrivkrafter: I Norden (Sverige, Norge, Danmark, Finland) och Island är nationella digitala identitetslösningar (t.ex. BankID) integrerade med betalningsbiometri. I Tyskland och Österrike har digitaliseringen av "Girocard" lett ett historiskt kontantbaserat samhälle mot tokeniserade plånböcker.
- Finansiella centra: I Luxemburg, Irland, Belgien, Malta och Cypern utgör tokenisering det grundläggande lagret för gränsöverskridande clearing. Högvälmående jurisdiktioner som Monaco och Switzerland använder biometribaserade bankappar som primärt skydd för private banking-transaktioner. I Storbritannien, Frankrike, Nederländerna, Italien och Spanien blir biometri för privatpersoner allt vanligare i storskaliga handelsmiljöer.
Mellanöstern och Asien-Stillahavsområdet
GCC-regionen – närmare bestämt Förenade Arabemiraten, Saudiarabien, Qatar och Kuwait – har sett en snabb tillmväxt av biometriska betalningar, med stöd av centralbanksinitiativ som Saudi Vision 2030. Israel fortsätter att vara en betydande exportör av den beteendebiometriska teknik som ligger till grund för globala bankappar.
I APAC-regionen har Singapore (MAS) och Hongkong (HKMA) använt regulatoriska sandlådor för att integrera tokenisering i bredare ramverk för digitala tillgångar. Australien och Nya Zeeland är ledande inom kontaktlösa betalningar, medan Japan, Sydkorea, Taiwan och Hongkong framgångsrikt har migrerat komplexa äldre transitinfrastrukturer till de tokeniserade miljöerna FeliCa och Samsung Pay.
Läs mer: Mastering the Amex Ecosystem: Strategic Point Valuation for Business Owners
Global Investment Reviews – Strategiskt perspektiv
Ur ett forskningsperspektiv representerar konvergensen mellan tokenisering och biometri det mest betydelsefulla skiftet när det gäller betalningars integritet sedan magnetremsan introducerades.
- Tokeniseringens fundament: Tokenisering kommer att förbli den grundläggande säkerhetspelaren eftersom den adresserar cyberbrottslighetens kärnmotiv: datans värde. Genom att ersätta en generell identifierare med ett kontextspecifikt surrogat minskar branschen effektivt värdet av ett databasintrång.
- Den biometriska evolutionen: Även om fysisk biometri är högst effektiv rör sig branschen mot passiv biometri/beteendebiometri (Passive/Behavioral Biometrics) för att minska friktionen. Institutionella aktörer måste dock vara medvetna om hotet från AI-genererade deepfakes, vilket kan kräva integrering av så kallad "liveness-detektion" och AI-baserad bedrägerianalys på nätverksnivå.
- Riskreducering: En kritisk strategisk risk är fortfarande "hårdvarulåsning" (Hardware Lock-in). I takt med att finansinstitut förlitar sig alltmer på enhetsbaserad biometri förskjuts kontrollen över kundens autentiseringsupplevelse mot smartphonetillverkarna. En diversifierad, skiktad säkerhetsstruktur är avgörande för att upprätthålla den institutionella suveräniteten.
Ansvarsfriskrivning
Denna artikel är endast avsedd för utbildnings- och informationssyfte. Den utgör inte finansiell, juridisk eller cybersäkerhetsrelaterad rådgivning. Tekniker för betalningssäkerhet, regelverk och implementeringsstandarder kan variera beroende på jurisdiktion, institution och tjänsteleverantör. Läsare bör rådgöra med kvalificerade yrkespersoner eller officiella regelverk innan de fattar beslut om säkerhet eller infrastruktur.
Vad konsumenter och handlare bör kontrollera
Tokenisering och biometri hanterar olika delar av betalningssäkerheten. En token kan minska exponeringen av ett primärt kortnummer under en transaktion, medan en biometrisk kontroll hjälper till att verifiera en användare på en enhet; ingen av dem eliminerar dock varje bedrägeriväg. Gå igenom enhetens låsinställningar, metoder för kontoåterställning, transaktionsvarningar, handlarkontroller och rutiner för att rapportera obehöriga betalningar. Handlare bör testa reservflöden (fallbacks), enhetsbyten, tillgänglighet och tvistehantering i stället för att betrakta biometrisk autentisering som en komplett bedrägeristrategi.
När du utvärderar en betalningsleverantör bör du fråga hur inloggningsuppgifter lagras, hur tokens utfärdas och spärras, vilka loggar som finns tillgängliga och hur incidenter eskaleras. Undvik att hävda att någon enskild teknik gör ett betalningssystem ”bedrägerisäkert”.
Vanliga frågor
Innebär tokenisering att kortdata aldrig kan stjälas?
Nej. Det kan minska exponeringen av det underliggande kortnumret, men komprometterade enheter, konton, handlarsystem och social engineering-attacker är fortfarande möjliga.
Räcker biometri för att säkra ett betalkonto?
Ingen enskild kontroll är tillräcklig. Kombinera enhetssäkerhet, stark kontoåterställning, varningar, övervakning och en tydlig hanteringsprocess.
Praktiska kontroller för användaren eller företaget
Tokenisering kan minska exponeringen av det underliggande kortnumret, medan biometri hjälper till att bekräfta en användare på en enhet; ingen av metoderna eliminerar samtliga bedrägerivägar. Utgivarens reservrutiner, återställning vid förlorad enhet, handlarens implementering och tvisterättigheter förblir viktiga delar av kontrollsystemet.
EMVCo beskriver betalningstokenisering inom kortekosystemet; tokenisering och biometri adresserar olika skikt av betalningssäkerheten och bör inte betraktas som utbytbara kontroller. Läs källmaterialet: EMVCo payment tokenisation.
Relaterade resurser

Finans
Utforska GIR:s finansnav för marknadsöversikter, aktie- och indexvärmekartor, valutakurs- och kryptobevakning samt finansiella kalkylatorer. Data kan vara fördröjd.
Sajtkarta – Global Investment Reviews
Bläddra bland alla artiklar, verktyg och sidor på Global Investment Reviews och se vilka språk som finns tillgängliga för var och en.

Vår metodologi | Global Investment Reviews
En översikt över den strukturerade och datadrivna metodologi som Global Investment Reviews använder för globala investerings- och marknadsanalyser.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.