
Bank · Digitale betalinger og lommebøker
Kredittkortsikkerhet: Analyser av tokenisering og biometrisk autentisering i betalinger
Utforsk hvordan tokenisering og biometrisk autentisering styrker kredittkortsikkerheten, reduserer svindel og beskytter digitale betalinger på tvers av globale finanssystemer.
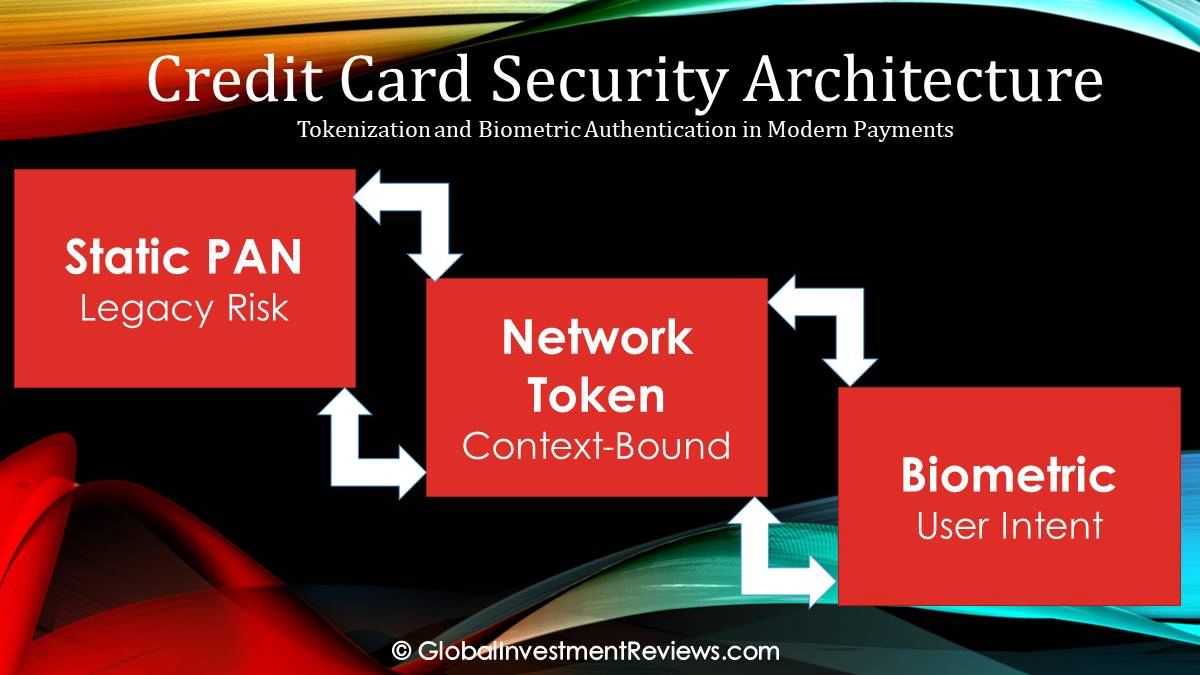
Foreldelsen av statiske identifikatorer i global finans
I flere tiår har det globale betalingsøkosystemet basert seg på en sikkerhetsmodell som har brukt sensitive kontodata både som rutinginstruksjon og verifiseringslegitimasjon. Denne avhengigheten av statiske, deterministiske identifikatorer – spesielt Primary Account Number (PAN) og Card Verification Value (CVV) – har skapt en strukturell sårbarhet. Ettersom finanssektoren beveger seg over i et digitalt-først-miljø, har disse eldre forsvarsmekanismene vist seg utilstrekkelige mot industrialiseringen av cyberkriminalitet, noe som gjør det nødvendig å gå over til dynamiske sikkerhetsarkitekturer.
Svikten ved deterministiske data
Tradisjonell betalingssikkerhet ble utformet for fysiske interaksjoner der et kort ble presentert i et kontrollert miljø. Da handelen flyttet seg på nett, ble imidlertid uforanderligheten til PAN-et dets største svakhet. I motsetning til et passord, som kan endres umiddelbart, er et 16-sifret PAN knyttet til et fysisk kort og en bestemt kontoledger. Når disse tallene lagres i brukerstederes databaser, utgjør de verdifulle, evigvarme mål for datatyveri.
Bransjens første store mottrekk, chipstandarden EMV (Europay, Mastercard og Visa), reduserte fysisk kortkloning med vellykket resultat ved å innføre et dynamisk kryptogram for fysiske transaksjoner. Denne herdingen av det fysiske salgsstedet (POS) førte imidlertid til en «vannsengeffekt», der svindelen flyttet seg til kanaler for transaksjoner der kortet ikke er tilstede (Card Not Present – CNP). I CNP-miljøet var transaksjonssikkerheten fortsatt avhengig av statiske data, noe som etterlot netthandelservicetransaksjoner utsatt for datainnbrudd og angrep med gjenbruk av påloggingsinformasjon (credential stuffing).
Les mer: Kredittkortchurning: En profesjonell analyse av etiske, juridiske og institusjonelle risikoer
Skiftet mot frakoblede akkreditiver
Lanseringen av mobile betalingsøkosystemer, som Apple Pay og Google Pay, introduserte en fundamental frakobling av betalingsinstrumentet fra selve transaksjonen. Ved å benytte Near Field Communication (NFC) og sikre elementer (Secure Elements – SE) i mobilmaskinvaren, begynte bankene å bevege seg bort fra overføring av selve PAN-et. Denne overgangen ble drevet frem, ikke bare av et ønske om forbrukervennlighet, men av de uholdbare operasjonelle kostnadene knyttet til «innbrudd-og-nyutstedelse»-sykluser. For institusjonelle aktører skiftet prioriteten fra å forsvare et statisk nummer til å sikre at betalingslegitimasjonen var både midlertidig og unikt knyttet til brukeren.
Teknisk arkitektur – surrogatlegitimasjon versus identitetsverifisering
Moderne betalingssikkerhet defineres av to utfyllende søyler: å beskytte transaksjonsdataene og å verifisere brukerens hensikt. Dette oppnås gjennom nettverkstokenisering (Network Tokenization) og biometrisk autentisering.
Mekanismene bak nettverkstokenisering
Under EMVCo-standardene benytter større nettverk plattformer som Visa Token Service (VTS) og Mastercard Digital Enablement Service (MDES) for å administrere livssyklusen til en token. I denne modellen erstattes det 16-sifrede PAN-et av et matematisk urelatert surrogat – en token – som er begrenset i sin bruk.
- Enhetsbaserte tokens (DPAN): Disse utstedes til en enhets maskinvarebaserte Secure Element (SE) eller et betrodd utførelsesmiljø (Trusted Execution Environment – TEE). Disse tokenene er knyttet til en bestemt enhets-ID; dersom de blir avsnappet, kan de ikke brukes på annen maskinvare.
- Nettverksbaserte tokens (lagret kort): For netthandel erstatter tokens lagrede kortdata i brukerstedenes hvelv. Fordi disse tokenene er begrenset til en bestemt handelsaktør, vil et datainnbrudd hos én forhandler ikke kompromittere forbrukerens evne til å gjennomføre transaksjoner andre steder.
Biometrisk autentisering og FIDO2-standarden
Mens tokenisering reduserer verdien av dataene, verifiserer biometri tilgangen. Moderne systemer har gått bort fra enkel fysisk sammenligning til flerfaktor-kryptografisk verifisering.
- Fysisk biometri: Systemer som FaceID eller fingeravtrykkssensorer benytter asymmetrisk kryptering. Den biometriske malen forblir på enheten; en vellykket matching utløser en privat nøkkelsignatur som autoriserer frigivelsen av betalingstokenet.
- Atferdsbiometri: Dette laget analyserer passive signaler – som tastetrykkrytme, sveipehastighet og enhetens orientering. Ifølge bransjeobservasjoner gir disse signalene et kontinuerlig verifiseringslag som bidrar til å oppdage kontoovertakelse (Account Takeover – ATO) selv når legitim legitimasjon benyttes.
Jurisdiksjonell analyse og globale regulatoriske rammeverk
Adopsjonen av disse teknologiene modereres av regionale regulatoriske pålegg og forbrukeradferd. Per 2026 viser det globale kartet tydelige klynger av implementering.
Nord-Amerika og atlantiske finansknutepunkter
I USA og Canada har FFIEC lagt vekt på en overgang fra SMS-basert flerfaktorautentisering (MFA) til maskinvarebasert biometri. På Caymanøyene og Bermuda har den høye tettheten av institusjonelle eiendeler ført til en tidlig adopsjon av standarder for PCI DSS v4.0, noe som gjør tokenisering til en forutsetning for risikostyring.
- Casestudie: Kollektivtransportsystemene OMNY (New York) og UP Express (Toronto) demonstrerer effektiviteten til enhetsbundne tokens, der den biometriske «opplåsingen» fungerer som hovedautorisasjon for millioner av daglige pendlere.
EØS, Sveits og Storbritannia
Europa opererer under verdens strengeste autentiseringskrav. Overgangen til PSD3 har forsterket nødvendigheten av sterk kundeautentisering (Strong Customer Authentication – SCA).
- Markedsdrivere: I Norden (Sverige, Norge, Danmark, Finland) og Island er nasjonale digitale identitetsrammeverk (f.eks. BankID) integrert med betalingsbiometri. I Tyskland og Østerrike har digitaliseringen av «Girocard» flyttet et historisk kontantbasert samfunn mot tokeniserte lommebøker.
- Finanssentre: I Luxembourg, Irland, Belgia, Malta og Kypros er tokenisering det fundamentale laget for grensekryssende clearing. Velstående jurisdiksjoner som Monaco og Sveits benytter biometri-først-bankapplikasjoner som det primære forsvaret for privatbanktransaksjoner. I Storbritannia, Frankrike, Nederland, Italia og Spania blir detaljhandelsbiometri stadig vanligere i store handelsmiljøer.
Midtøsten og Asia-Stillehavsregionen
GCC-regionen – nærmere bestemt UAE, Saudi-Arabia, Qatar og Kuwait – har opplevd en rask vekst i biometriske betalinger, støttet av sentralbankinitiativer som Saudi Vision 2030. Israel er fremdeles en betydelig eksportør av de atferdsbiometriske teknologiene som ligger til grunn for globale bankapper.
I APAC-regionen har Singapore (MAS) og Hong Kong (HKMA) brukt regulatoriske sandkasser til å integrere tokenisering i bredere rammeverk for digitale eiendeler. Australia og New Zealand leder an i utbredelsen av kontaktløse betalinger, mens Japan, Sør-Korea, Taiwan og Hong Kong har migrert komplekse eldre transportsystemer inn i de tokeniserte miljøene FeliCa og Samsung Pay.
Les mer: Å mestre Amex-økosystemet: Strategisk poengverdsettelse for bedriftseiere
Global Investment Reviews – Strategisk perspektiv
Fra et forskningsperspektiv representerer konvergensen mellom tokenisering og biometri det mest betydningsfulle skiftet i betalingsintegritet siden introduksjonen av magnetstripen.
- Fundamentet for tokenisering: Tokenisering vil forbli den fundamentale sikkerhetssøylen fordi den adresserer kjernemotivasjonen for cyberkriminalitet: verdien av dataene. Ved å erstatte en universell identifikator med et konseptspesifikt surrogat, devaluerer bransjen i praksis resultatet av et datainnbrudd.
- Den biometriske utviklingen: Selv om fysisk biometri er svært effektivt, beveger bransjen seg mot passiv/atferdsbiometri (Passive/Behavioral Biometrics) for å redusere friksjon. Institusjonelle aktører må imidlertid være oppmerksomme på trusselen fra AI-drevne deepfakes, som kan kreve integrering av «levendehetsdeteksjon» (liveness detection) og AI-basert svindelanalyse på nettverksnivå.
- Risikoredusert styring: En kritisk strategisk risiko forblir «maskinvarelåsing» (Hardware Lock-in). Ettersom finansinstitusjoner stoler mer på enhetsbasert biometri, flyttes kontrollen over kundens autentiseringsopplevelse mot smarttelefonprodusenter. En diversifisert, flerlagssikkerhetsstack er avgjørende for å opprettholde institusjonell autonomi.
Ansvarsfraskrivelse
Denne artikkelen er kun ment for utdanning og informasjonsformål. Den utgjør ikke finansiell, juridisk eller cybersikkerhetsmessig rådgivning. Betalingssikkerhetsteknologier, regulatoriske krav og implementeringsstandarder kan variere etter jurisdiksjon, institusjon og tjenesteleverandør. Lesere bør rådføre seg med kvalifiserte fagpersoner eller offisiell regulatorisk veiledning før de fatter sikkerhets- eller infrastrukturbeslutninger.
Hva forbrukere og brukersteder bør verifisere
Tokenisering og biometri adresserer ulike deler av betalingssikkerheten. En token kan redusere eksponeringen av et primært kortnummer under en transaksjon, mens en biometrisk sjekk bidrar til å verifisere en bruker på en enhet; ingen av delene fjerner enhver svindelbane. Gå gjennom enhetens låseinnstillinger, kontogjenopprettingsmetoder, transaksjonsvarsler, brukerstedskontroller og prosessen for å rapportere uautoriserte betalinger. Brukersteder bør teste reserveløsninger (fallback-flyter), enhetsendringer, tilgjengelighet og tvistebehandling i stedet for å behandle biometrisk autentisering som en fullstendig svindelstrategi.
Når du vurderer en betalingsleverandør, må du spørre hvordan legitimasjon lagres, hvordan tokens utstedes og tilbakekalles, hvilke logger som er tilgjengelige, og hvordan hendelser eskaleres. Unngå å hevde at noen enkeltstående teknologi gjør et betalingssystem «svindelsikkert».
Ofte stilte spørsmål
Betyr tokenisering at kortdata aldri kan bli stjålet?
Nei. Det kan redusere eksponeringen av det underliggende kortnummeret, men kompromitterte enheter, kontoer, brukerstedssystemer og sosial manipulering forblir mulige trusler.
Er biometri nok til å sikre en betalingskonto?
Ingen enkeltstående kontroll er tilstrekkelig. Kombiner enhetssikkerhet, sterk kontogjenoppretting, varsler, overvåking og en tydelig responsrespons.
Praktiske kontroller for brukeren eller bedriften
Tokenisering kan redusere eksponeringen av det underliggende kortnummeret, mens biometri bidrar til å bekrefte en bruker på en enhet; ingen av delene eliminerer alle svindelveier. Utstederens reserveløsningsprosess, gjenoppretting ved tapt enhet, brukerstedsimplementering og tvisterettigheter forblir viktige deler av kontrollsystemet.
EMVCo beskriver betalingstokenisering innenfor kortøkosystemet; tokenisering og biometri adresserer ulike lag av betalingssikkerhet og bør ikke behandles som utskiftbare kontroller. Les kildematerialet: EMVCo betalingstokenisering.
Relaterte ressurser

Finans
Utforsk GIRs finansnav for markedsdashboards, varmeutsnitt for aksjer og indekser, valutakurs- og kryptodekning, samt finansielle kalkulatorer. Data kan være forsinket.

Vår metodikk | Global Investment Reviews
En oversikt over den strukturerte, datadrevne metodikken som brukes av Global Investment Reviews for globale investeringer og markedsanalyser.
Sideoversikt - Global Investment Reviews
Utforsk alle artikler, verktøy og sider på Global Investment Reviews, og se hvilke språk de er tilgjengelige på.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.