
Pankkitoiminta · Digitaaliset maksut ja lompakot
Luottokorttiturvallisuus: Tokenisoinnin ja biometrisen tunnistautumisen analyysi maksuliikenteessä
Tutustu siihen, miten tokenisointi ja biometrinen tunnistautuminen parantavat luottokorttiturvallisuutta, vähentävät petoksia ja suojaavat digitaalisia maksuja globaaleissa finanssijärjestelmissä.
Staattisten tunnisteiden vanheneminen globaalissa rahoituksessa
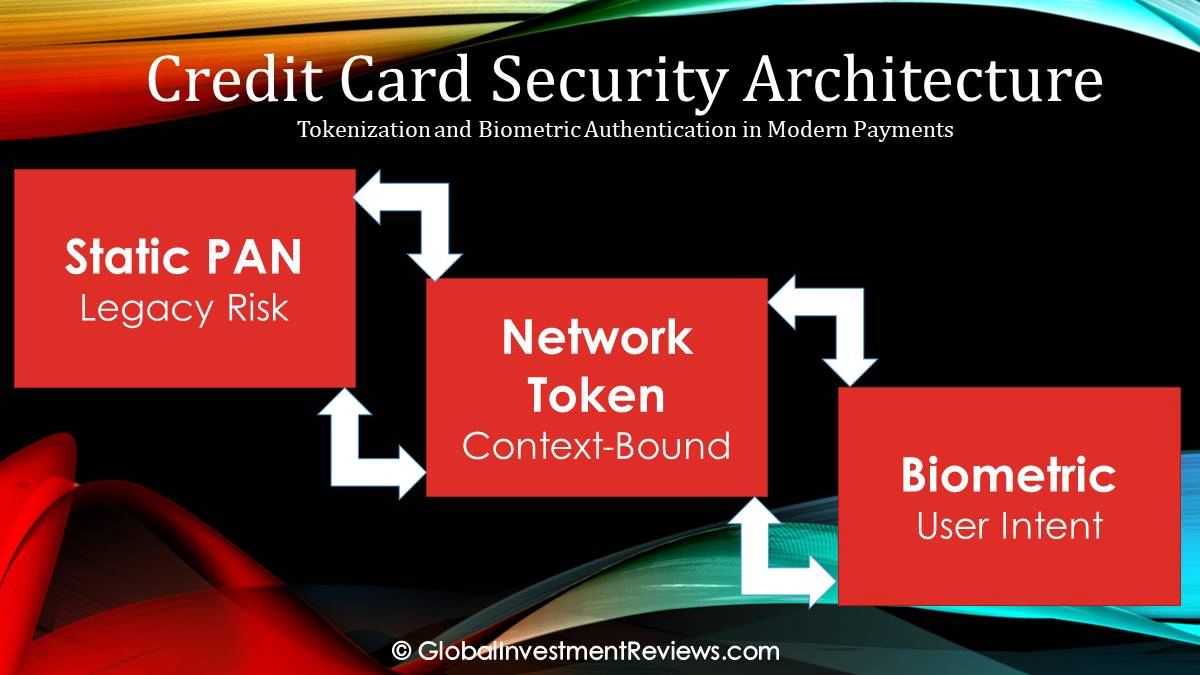
Kansainvälinen maksujärjestelmä toimi vuosikymmenien ajan turvamallilla, jossa arkaluonteisia tilitietoja käytettiin sekä reititysohjeena että varennustunnisteena. Tämä luottamus staattisiin, deterministisiin tunnisteisiin – erityisesti ensisijaiseen tilinumeroon (Primary Account Number, PAN) ja kortin tarkistuslukuun (CVV) – loi rakenteellisen heikkouden. Rahoitusalan siirtyessä digitaalipainotteiseen toimintaympäristöön nämä perinteiset suojaukset ovat osoittautuneet riittämättömiksi kyberrikollisuuden teollistumista vastaan, mikä pakottaa siirtymään kohti dynaamisia turva-arkkitehtuuria.
Deterministisen datan epäonnistuminen
Perinteinen maksuturvallisuus suunniteltiin fyysisiin tilanteisiin, joissa kortti esitettiin kontrolloidussa ympäristössä. Kaupankäynnin siirtyessä verkkoon PAN-numeron muuttumattomuudesta tuli kuitenkin sen suurin heikkous. Toisin kuin salasana, jonka voi vaihtaa hetkessä, 16-numeroinen PAN on sidottu fyysiseen korttiin ja tiettyyn tilikirjaan. Kun näitä numeroita tallennetaan kauppiaiden tietokantoihin, ne muodostavat arvokkaita ja pysyviä kohteita tietojenkalastelulle ja tietomurroille.
Toimialan ensimmäinen merkittävä vastaus, EMV-sirustandardi (Europay, Mastercard ja Visa), vähensi onnistuneesti fyysisten korttien kopiointia ottamalla käyttöön dynaamisen kryptogrammin kasvokkain tapahtuviin maksuihin. Fyysisen myyntipisteen (POS) vahventaminen aiheutti kuitenkin ”vesipatjavaikutuksen”, jossa petokset siirtyivät korttitapahtumiin, joissa korttia ei esitetä fyysisesti (Card Not Present, CNP). CNP-ympäristössä maksun turvallisuus oli edelleen riippuvainen staattisesta datasta, minkä vuoksi verkkokauppatapahtumat jäivät alttiiksi tietokantavuodoille ja tunnistetietojen haltuunottohyökkäyksille.
Siirtymä kohti irrotettuja tunnisteita
Mobiilimaksujärjestelmien, kuten Apple Payn ja Google Payn, tulo toi mukanaan maksutunnisteen perusluonteisen irrottamisen itse tapahtumasta. Hyödyntämällä mobiililaitteiden NFC-teknologiaa (Near Field Communication) ja suojattuja elementtejä (Secure Elements, SE) pankit alkoivat luopua varsinaisen PAN-numeron siirtämisestä. Tätä muutosta ei ajanut pelkästään kuluttajien mukavuudenhalu, vaan myös kestämättömät toimintakustannukset, jotka liittyvät korttien uusimiskierteisiin tietomurtojen jälkeen. Institutionaalisille toimijoille prioriteetti siirtyi staattisen numeron puolustamisesta sen varmistamiseen, että maksutunniste on sekä väliaikainen että yksilöllisesti käyttäjään sidottu.
Tekninen arkkitehtuuri – sijonaikaiset tunnisteet vs. henkilöllisyyden todentaminen
Modernia maksuturvallisuutta määrittää kaksi toisiaan täydentävää pilaria: tapahtumadatan suojaaminen ja käyttäjän aikeen todentaminen. Nämä toteutetaan verkkotokenisoinnin (Network Tokenization) ja biometrisen tunnistamisen avulla.
Verkkotokenisoinnin mekaniikka
EMVCo-standardien mukaisesti suuret verkostot hyödyntävät tokenin elinkaaren hallinnassa alustoja, kuten Visa Token Service (VTS) ja Mastercard Digital Enablement Service (MDES). Tässä mallissa 16-numeroinen PAN korvataan matemaattisesti liittemättömällä sijonaikaisella tunnisteella eli tokenilla, jonka käyttöä on rajoitettu.
- Laitteistopohjaiset tokenit (DPAN): Nämä toimitetaan laitteen laitteistotason suojattuun elementtiin (Secure Element, SE) tai luotettuun suoritusympäristöön (Trusted Execution Environment, TEE). Nämä tokenit on sidottu tiettyyn laitetunnukseen; jos ne kaapataan, niitä ei voi käyttää millään muulla laitteistolla.
- Verkkopohjaiset tokenit (Card-on-File): Verkkokaupassa tokenit korvaavat tallennetut korttitiedot kauppiaiden holveissa. Koska nämä tokenit on rajattu tiettyyn kauppiaaseen, yhden vähittäismyyjän tietomurto ei vaaranna kuluttajan kykyä asioida muualla.
Biometrinen tunnistaminen ja FIDO2-standardi
Vaikka tokenisointi vähentää datan arvoa, biometria todentaa käyttöoikeuden. Nykyaikaiset järjestelmät ovat siirtyneet yksinkertaisesta fyysisestä vertailusta monivaiheiseen kryptografiseen todentamiseen.
- Fyysinen biometria: Järjestelmät, kuten FaceID tai sormenjälkitunnistimet, hyödyntävät epäsymmetristä kryptografiaa. Biometrinen malli pysyy laitteessa; onnistunut vastaavuus käynnistettävä yksityisen avaimen allekirjoitusvaltuutuksen maksutokenin vapauttamiselle.
- Käyttäjätason biometria: Tämä kerros analysoi passiivisia signaaleja, kuten näppäilyrytmiä, pyyhkäisynopeutta ja laitteen asentoa. Toimialan havaintojen mukaan nämä signaalit tarjoavat jatkuvan todennuskerroksen, joka auttaa havaitsemaan tilin haltuunottoja (Account Takeover, ATO) silloinkin, kun laillisia tunnisteita käytetään.
Lainsäädännöllinen analyysi ja globaalit sääntelykehykset
Näiden teknologioiden käyttöönottoa säätelevät alueelliset sääntelyvaatimukset ja kuluttajakäyttäytyminen. Vuoteen 2026 mennessä globaali kartta paljastaa selkeitä käyttöönottokeskittymiä.
Pohjois-Amerikka ja Atlantin rahoituskeskukset
Yhdysvalloissa ja Kanadassa FFIEC on korostanut siirtymistä tekstiviestipohjaisesta monivaiheisesta tunnistamisesta (MFA) laitteistopohjaiseen biometriaan. Caymansaarilla ja Bermudalla institutionaalisten varojen korkea keskittyminen on johtanut PCI DSS v4.0 -standardien aikaiseen omaksumiseen, mikä tekee tokenisoinnista riskienhallinnan edellytyksen.
- Tapaustutkimus: New Yorkin OMNY- ja Toronton UP Express -liikennejärjestelmät osoittavat laitteeseen sidottujen tokenien tehokkuuden, joissa biometrinen ”lukituksen avaus” toimii ensisijaisena valtuutuksena miljoonille päivittäisille matkustajille.
ETA, Sveitsi ja Iso-Britannia
Eurooppa toimii maailman tiukimpien todentamisvaatimusten alaisuudessa. Siirtyminen PSD3-direktiiviin on vahvistanut vahvan tunnistamisen (Strong Customer Authentication, SCA) välttämättömyyttä.
- Markkinoiden ajurit: Pohjoismaissa (Ruotsi, Norja, Tanska, Suomi) ja Islannissa kansalliset digitaalisen henkilöllisyyden kehykset (kuten BankID) on integroitu maksubiometriaan. Saksassa ja Itävallassa ”Girocardin” digitalisoituminen on siirtänyt historiallisesti käteispohjaista yhteiskuntaa kohti tokenisoituja lompakoita.
- Rahoituskeskukset: Luxemburgissa, Irlannissa, Belgiassa, Maltassa ja Kyproksella tokenisointi on rajat ylittävän selvityksen peruskerros. Varallisuuskeskittymät, kuten Monaco ja Sveitsi, hyödyntävät biometriaan ensisijaisesti luottavia pankkisovelluksia yksityispankkitoiminnan pääpuolustuksena. Isossa-Britanniassa, Ranskassa, Alankomaissa, Italiassa ja Espanjassa vähittäiskaupan biometria on yhä yleisempää laajamittaisissa kauppiasympäristöissä.
Lähi-itä ja Aasian-Tyynenmeren alue
Persianlahden yhteistyöneuvoston (GCC) alueella – erityisesti Yhdistyneissä Arabiemiirikunnissa, Saudi-Arabiassa, Qatarissa ja Kuwaitissa – biometriset maksut ovat kasvaneet nopeasti keskuspankkien aloitteiden, kuten Saudi Vision 2030 -ohjelman, tukemina. Israel on edelleen merkittävä globaalien pankkisovellusten taustalla olevien käyttäjätason biometristen teknologioiden viejä.
APAC-alueella Singapore (MAS) ja Hongkong (HKMA) ovat hyödyntäneet sääntelyhiekkalaatikoita (regulatory sandbox) integroidakseen tokenisoinnin laajempiin digitaalisten resurssien kehyksiin. Australia ja Uusi-Seelanti johtavat lähimaksujen levinneisyydessä, kun taas Japani, Etelä-Korea, Taiwan ja Hongkong ovat siirtäneet monimutkaiset vanhat liikennejärjestelmänsä menestyksekkäästi FeliCa- ja Samsung Pay -tokenisoituihin ympäristöihin.
Lue lisää: Amex-ekosysteemin hallinta: Strateginen pisteiden arvostus yritysomistajille
Global Investment Reviews – Strateginen näkökulma
Tutkimuksen näkökulmasta tokenisoinnin ja biometrian lähentyminen merkitsee merkittävintä muutosta maksujen eheyteen magneettijuovakorttien käyttöönoton jälkeen.
- Tokenisoinnin perusta: Tokenisointi säilyy keskeisenä turvapilarina, koska se puuttuu kyberrikollisuuden ytimeen eli datan arvoon. Korvaamalla yleistunnisteen tilannekohtaisella sijonaikaisella tunnisteella toimiala mitätöi tietomurtojen tulokset tehokkaasti.
- Biometrinen kehitys: Vaikka fyysinen biometria on erittäin tehokasta, ala on siirtymässä kohti passiivista ja käyttäjätason biometriaa kitkan vähentämiseksi. Institutionaalisten toimijoiden on kuitenkin oltava tietoisia tekoälypohjaisten syväväärennösten (deepfakes) aiheuttamasta uhkasta, mikä saattaa edellyttää elollisuuden tunnistuksen (liveness detection) ja verkkotason tekoälypohjaisen petosanalyysin integrointia.
- Riskienhallinta: Kriittisenä strategisena riskinä pysyy laitelukitus (Hardware Lock-in). Rahoituslaitosten luottaessa yhä enemmän laitepohjaiseen biometriaan asiakkaan tunnistamiskokemuksen hallinta siirtyy älypuhelinvalmistajille. Monipuolinen ja monikerroksinen turvapaketti on välttämätön institutionaalisen autonomian ylläpitämiseksi.
Vastuuvapauslauseke
Tämä artikkeli on tarkoitettu ainoastaan opetus- ja tietotarkoituksiin. Se ei muodosta taloudellista, oikeudellista tai kyberturvallisuuteen liittyvää neuvontaa. Maksuturvallisuusteknologiat, sääntelyvaatimukset ja toteutusstandardit voivat vaihdella lainkäyttöalueen, toimielimen ja palveluntarjoajan mukaan. Lukijoiden tulee konsultoida päteviä ammattilaisia tai virallisia sääntelyohjeita ennen turvallisuus- tai infrastruktuuripäätösten tekemistä.
Mitä kuluttajien ja kauppiaiden tulisi varmistaa
Tokenisointi ja biometria kattavat maksuturvallisuuden eri osa-alueita. Token voi vähentää ensisijaisen korttinumeron altistumista tapahtuman aikana, kun taas biometrinen tarkistus auttaa todentamaan käyttäjän laitteella; kumpikaan ei poista kaikkia petosreittejä. Tarkista laitteen lukitusasetukset, tilin palautusmenetelmät, tapahtumailmoitukset, kauppiaan hallintatyökalut sekä luvattomien maksujen ilmoitusmenettely. Kauppiaiden tulisi testata varajärjestelmävirtoja, laitteen vaihtumista, saavutettavuutta ja riitojenkäsittelyä sen sijaan, että biometristä tunnistamista kohdeltaisiin täydellisenä petosstrategiana.
Kun arvioit maksupalveluntarjoajaa, kysy miten tunnisteet tallennetaan, miten tokeneita luodaan ja mitätöidään, mitä lokeja on saatavilla ja miten poikkeamat eskaloidaan. Vältä väittämästä, että mikään yksittäinen teknologia tekee maksujärjestelmästä ”petoksenkestävän”.
Usein kysytyt kysymykset
Tarkoittaako tokenisointi, että korttitietoja ei voi koskaan varastaa?
Ei. Se voi vähentää alla olevan korttinumeron altistumista, mutta vaarantuneet laitteet, tilit, kauppiasjärjestelmät ja sosiaalisen manipuloinnin hyökkäykset ovat edelleen mahdollisia.
Riittääkö biometria maksutilin suojaamiseen?
Mikään yksittäinen turvatoimi ei ole riittävä. Yhdistä laitteen suojaus, vahva tilin palautus, ilmoitukset, valvonta ja selkeä reagointiprosessi.
Käytännön tarkistukset käyttäjälle tai yritykselle
Tokenisointi voi vähentää alla olevan korttinumeron altistumista, kun taas biometria auttaa vahvistamaan käyttäjän laitteella; kumpikaan ei poista jokaista petosreittiä. Liikkeeseenlaskijan varamenettely, laitteen katoamisen jälkeinen palautus, kauppiaan toteutus ja riitojenratkaisuoikeudet pysyvät tärkeinä osana valvontajärjestelmää.
EMVCo kuvaa maksutokenisointia korttiekosysteemisessä; tokenisointi ja biometria käsittelevät maksuturvallisuuden eri kerroksia eikä niitä pidä pitää keskenään korvattavina kontrolliohjauksina. Lue lähdemateriaali: EMVCo payment tokenisation.
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.