
Bank · Digitale betalinger og tegnebøger
Kreditkortsikkerhed: Analyse af tokenisering og biometrisk godkendelse i betalinger
Udforsk hvordan tokenisering og biometrisk godkendelse forbedrer kreditkortsikkerheden, reducerer svindel og beskytter digitale betalinger på tværs af globale finansielle systemer.
Forældelsen af statiske identifikatorer i global finans
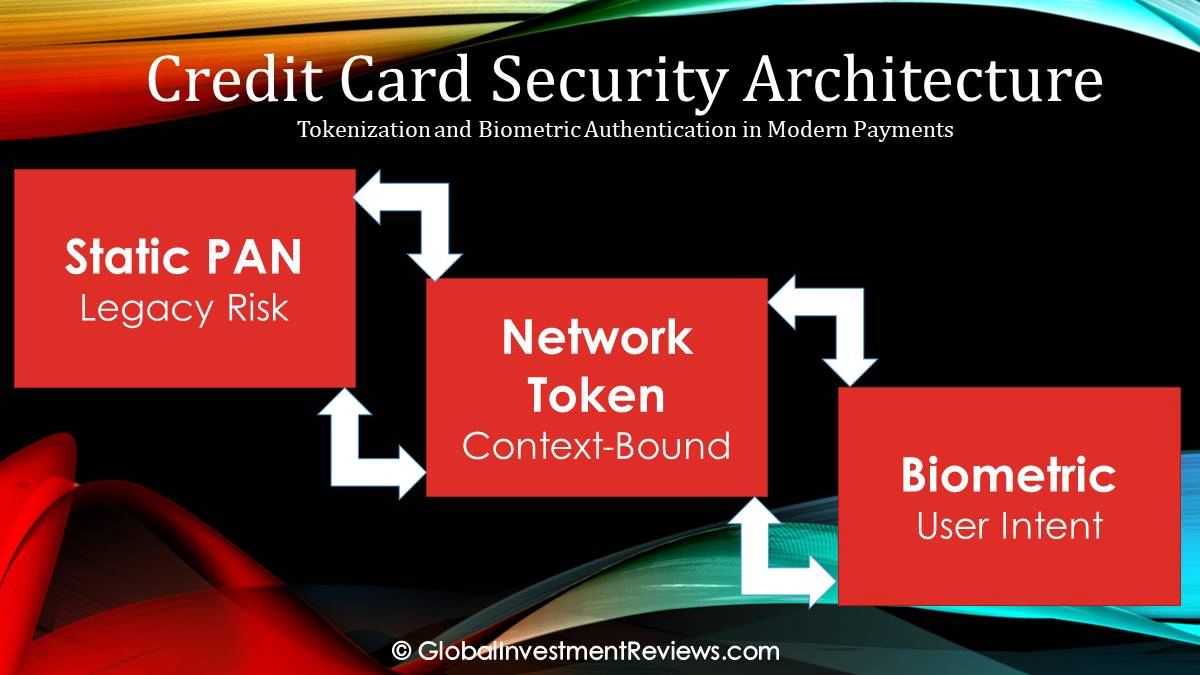
I årtier fungerede det globale betalingsøkosystem på en sikkerhedsmodel, der benyttede følsomme kontodata som både routeringsinstruktion og verifikationslegitimationsoplysning. Denne afhængighed af statiske, deterministiske identifikatorer – nærmere bestemt Primary Account Number (PAN) og Card Verification Value (CVV) – skabte en strukturel sårbarhed. I takt med at den finansielle sektor bevæger sig ind i et digitalt-først-miljø, har disse ældre forsvarsværker vist sig utilstrækkelige mod industrialiseringen af cyberkriminalitet, hvilket gør et skift mod dynamiske sikkerhedsarkitekturer nødvendigt.
Fejlen ved deterministiske data
Traditionel betalingssikkerhed blev designet til fysiske interaktioner, hvor et kort blev præsenteret i et kontrolleret miljø. Men efterhånden som handlen rykkede online, blev PAN-nummerets uforanderlighed dets største ansvar. I modsætning til en adgangskode, som kan ændres øjeblikkeligt, er et 16-cifret PAN-nummer knyttet til et fysisk kort og en specifik kontoregnskab. Når disse numre gemmes i forhandlernes databaser, udgør de værdifulde, eviggrønne mål for dataekssfiltration.
Industriens første store modsvar, EMV (Europay, Mastercard og Visa)-chipstandarden, reducerede med succes fysisk kortkloning ved at introducere et dynamisk kryptogram til fysiske transaktioner. Ikke desto mindre forårsagede denne styrkelse af det fysiske salgssted (POS) en "vandbedseffekt", hvor svindel flyttede til Card Not Present (CNP)-kanaler. I CNP-miljøet forblev transaktionens sikkerhed afhængig af statiske data, hvilket efterlod e-handels-transaktioner udsat for databasebrud og credential stuffing.
Læs mere: Kreditkort-churning: En professionel analyse af etiske, juridiske og institutionelle risici
Skiftet mod dekollektiviserede legitimationsoplysninger
Lanceringen af mobile betalingsøkosystemer, såsom Apple Pay og Google Pay, introducerede en grundlæggende adskillelse af betalingsinstrumentet fra transaktionen. Ved at udnytte Near Field Communication (NFC) og Secure Elements (SE) i mobilhardware begyndte bankerne at bevæge sig væk fra overførslen af selve PAN-nummeret. Denne overgang blev ikke kun drevet af et ønske om forbrugerbekvemmelighed, men af de uholdbare driftsomkostninger forbundet med "brud-og-genudstedelse"-cyklusser. For institutionelle interessenter skiftede prioriteten fra at forsvare et statisk nummer til at sikre, at betalingslegitimationsoplysningen både var midlertidig og unikt knyttet til brugeren.
Teknisk arkitektur – surrogatlegitimationsoplysninger vs. identitetsverifikation
Moderne betalingssikkerhed defineres af to supplerende søjler: beskyttelse af transaktionsdataene og verifikation af brugerens hensigt. Disse realiseres gennem Network Tokenization og Biometric Authentication.
Mekanikken bag netværkstokenisering
Under EMVCo-standarder benytter større netværk platforme som Visa Token Service (VTS) og Mastercard Digital Enablement Service (MDES) til at administrere livscyklussen for et token. I denne model erstattes det 16-cifrede PAN-nummer af et matematisk urelateret surrogat – et token – som er begrænset i sin anvendelse.
- Enhedsbaserede tokens (DPAN): Disse tildeles en enheds hardware-baserede Secure Element (SE) eller Trusted Execution Environment (TEE). Disse tokens er bundet til et specifikt enheds-id; hvis de opsnappes, kan de ikke anvendes med succes på anden hardware.
- Netværksbaserede tokens (Card-on-File): For e-handel erstatter tokens lagrede kortdata i forhandlervaults. Da disse tokens er begrænset til en specifik forhandler, kompromitterer et databrud hos én detailhandler ikke forbrugerens evne til at foretage transaktioner andre steder.
Biometrisk verifikation og FIDO2-standarden
Mens tokenisering devaluerer dataene, verificerer biometri adgangen. Moderne systemer er gået fra simpel fysisk sammenligning til multifaktoriel kryptografisk verifikation.
- Fysisk biometri: Systemer som FaceID eller fingeraftrykssensorer benytter asymmetrisk kryptografi. Den biometriske skabelon forbliver på enheden; et vellykket match udløser en privat nøglesignatur, der godkender frigivelsen af betalingstokenet.
- Adfærdsmæssig biometri: Dette lag analyserer passive signaler – såsom tastetryksrytme, swipetempo og enhedens orientering. Ifølge brancheobservationer udgør disse signaler et kontinuerligt verifikationslag, der hjælper med at opdage Account Takeover (ATO), selv når legitime legitimationsoplysninger anvendes.
Jurisdiktionel analyse og globale reguleringsrammer
Vedtagelsen af disse teknologier modereres af regionale reguleringsmandater og forbrugeradfærd. Pr. 2026 afslører det globale kort tydelige klynger af implementering.
Nordamerika og atlantiske finansielle knudepunkter
I USA og Canada har FFIEC lagt vægt på bevægelsen væk fra SMS-baseret multifaktorautentificering (MFA) og mod hardware-understøttet biometri. På Caymanøerne og Bermuda har den høje tæthed af institutionelle aktiver ført til en tidlig vedtagelse af PCI DSS v4.0-standarder, hvilket gør tokenisering til en forudsætning for risikostyring.
- Casestudie: Transitsystemerne OMNY (New York) og UP Express (Toronto) demonstrerer effektiviteten af enhedsbundne tokens, hvor den biometriske "oplåsning" fungerer som den primære godkendelse for millioner af daglige pendlere.
EØS, Schweiz og Storbritannien
Europa opererer under verdens strengeste verifikationskrav. Overgangen til PSD3 har forsterket nødvendigheden af Strong Customer Authentication (SCA).
- Markedsdrivere: I Norden (Sverige, Norge, Danmark, Finland) og Island er nationale digitale identitetsrammer (f.eks. MitID/BankID) integreret med betalingsbiometri. I Tyskland og Østrig har digitaliseringen af "Girocard" rykket et historisk kontantbaseret samfund mod tokeniserede tegnebøger.
- Finansielle centre: I Luxembourg, Irland, Belgien, Malta og Cypern er tokenisering det fundamentale lag for grænseoverskridende clearing. Jurisdiktioner med høj formue som Monaco og Switzerland udnytter biometri-først bank-apps som det primære forsvar for private banking-transaktioner. I Storbritannien, Frankrig, Holland, Italien og Spanien er detailbiometri i stigende grad udbredt i store forhandlermiljøer.
Mellemøsten og Asien-Stillehavsområdet
GCC-regionen – nærmere bestemt FAE, Saudi-Arabien, Qatar og Kuwait – har oplevet en hurtig vækst i biometriske betalinger, understøttet af centralbankinitiativer som Saudi Vision 2030. Israel forbliver en væsentlig eksportør af de adfærdsmæssige biometriteknologier, der ligger til grund for globale bank-apps.
I APAC har Singapore (MAS) og Hongkong (HKMA) benyttet reguleringssandkasser til at integrere tokenisering i bredere digitale aktivrammer. Australien og New Zealand fører an inden for kontaktløs penetration, mens Japan, Sydkorea, Taiwan og Hongkong med succes har migreret komplekse ældre transitsystemer til de tokeniserede miljøer FeliCa og Samsung Pay.
Læs mere: Mestring af Amex-økosystemet: Strategisk pointværdiansættelse for virksomhedsejere
Global Investment Reviews – Strategisk perspektiv
Fra et forskningsmæssigt synspunkt repræsenterer konvergensen mellem tokenisering og biometri det mest signifikante skift i betalingsintegritet siden introduktionen af magnetstriben.
- Tokeniseringens fundament: Tokenisering vil forblive den fundamentale sikkerhedssøjle, fordi den adresserer kilden til cyberkriminalitetens incitament: dataenes værdi. Ved at erstatte en universalidentifikator med et kontekstspecifikt surrogat devaluerer branchen reelt resultatet af et databasebrud.
- Den biometriske evolution: Selvom fysisk biometri er yderst effektiv, bevæger branchen sig mod passiv/adfærdsmæssig biometri for at reducere friktion. Ikke desto mindre skal institutionelle interessenter forblive opmærksomme på truslen udgjort af AI-drevne deepfakes, hvilket kan kræve integration af "liveness-detektion" og netværksbaseret AI-svindelanalyse.
- Risikoreduktion: En kritisk strategisk risiko forbliver "hardware-låsning" (hardware lock-in). I takt med at finansielle institutioner stoler mere på enhedsbaseret biometri, flytter kontrollen over kundeautentificeringsoplevelsen mod smartphone-producenter. En diversificeret, flersidet sikkerhedsstak er afgørende for at opretholde institutionel autonomi.
Ansvarsfraskrivelse
Denne artikel er udelukkende til uddannelsesmæssige og informative formål. Den udgør ikke finansiel, juridisk eller cybersikkerhedsmæssig rådgivning. Betalingssikkerhedsteknologier, reguleringskrav og implementeringsstandarder kan variere efter jurisdiktion, institution og tjenesteudbyder. Læsere bør konsultere kvalificerede fagfolk eller officiel reguleringsvejledning, før de træffer beslutninger om sikkerhed eller infrastruktur.
Hvad forbrugere og forhandlere bør kontrollere
Tokenisering og biometri adresserer forskellige dele af betalingssikkerheden. Et token kan reducere eksponeringen af et primært kortnummer under en transaktion, mens et biometrisk tjek hjælper med at verificere en bruger på en enhed; ingen af delene fjerner enhver svindelsti. Gennemgå enhedens låseindstillinger, kontogenoprettelsesmetoder, transaktionsadvarsler, forhandlerkontroller og processen til indberetning af uautoriserede betalinger. Forhandlere bør teste fallback-flows, enhedsskift, tilgængelighed og tvistbilæggelse i stedet for at behandle biometrisk verifikation som en komplet svindelstrategi.
Når du vurderer en betalingsudbyder, skal du spørge, hvordan legitimationsoplysninger lagres, hvordan tokens udstedes og tilbagekaldes, hvilke logfiler der er tilgængelige, og hvordan hændelser eskaleres. Undgå at hævde, at nogen enkeltstående teknologi gør et betalingssystem "svindelsikkert".
Ofte stillede spørgsmål
Betyder tokenisering, at kortdata aldrig kan stjålet?
Nej. Det kan reducere eksponeringen af det underliggende kortnummer, men kompromitterede enheder, konti, forhandlersystemer og social engineering-angreb forbliver mulige.
Er biometri nok til at sikre en betalingskonto?
Ingen enkelt kontrol er tilstrækkelig. Kombiner enhedssikkerhed, stærk kontogenoprettelse, advarsler, overvågning og en klar responsproces.
Praktiske tjek for brugeren eller virksomheden
Tokenisering kan reducere eksponeringen af det underliggende kortnummer, mens biometri hjælper med at bekræfte en bruger på en enhed; ingen af delene eliminerer enhver svindelsti. Udsteders fallback-proces, gendannelse ved tab af enhed, forhandlerimplementering og tvistrettigheder forbliver vigtige dele af kontrolsystemet.
EMVCo beskriver betalingstokenisering inden for kortøkosystemet; tokenisering og biometri adresserer forskellige lag af betalingssikkerhed og bør ikke behandles som udskiftelige kontroller. Læs kildematerialet: EMVCo payment tokenisation.
Relaterede ressourcer
Etisk retningslinje
Læs mere om Global Investment Reviews' etiske retningslinjer. Vi er dedikerede til neutralitet, originalitet og gennemsigtighed i vores finansielle og geopolitiske analyse.

Finans
Udforsk GIR's finans-hub med markedsdashboards, aktie- og indeksvarmekort, valuta- og kryptodækning samt finansielle beregnere. Data kan være forsinkede.

Værktøjer
Få styr på din privatøkonomi med vores gratis finansielle investeringsværktøjer. Beregn afkast (ROI), renters rente, SIP og meget mere. Træf databaserede beslutninger hos GIR Finance i dag!
The information provided is for educational and informational purposes only and does not constitute financial, investment, tax, or legal advice.